0
0
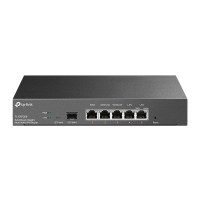
ROUTER TP-LINK VPN TL-ER7206 Multi-WAN

ROUTER TP-LINK VPN TL-ER7206 Multi-WAN

Brak w magazynie
Kod: TL-ER7206
Marka: TP-LINK
Nr artykułu: 27960
Waga: 1,35kg
449,00 zł Cena z VAT
Dostawa
InPost
InPost
Dostawa InPost
Zgodnie z cennikiem przewoźnika
Płatność

Opis ROUTER TP-LINK VPN TL-ER7206 Multi-WAN

ROUTER TP-LINK VPN TL-ER7206 Multi-WAN

Model: TL-ER7206

Najważniejsze cechy

  • Działanie zintegrowane z platformą Omada SDN: Bezobsługowa konfiguracja ZTP**, centralne zarządzanie w chmurze i inteligentne monitorowanie.
  • Centralne zarządzanie: Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
  • Porty gigabitowe: 1 gigabitowy port SFP i 5 gigabitowych portów RJ45 zapewniają szybką łączność przewodową.
  • Do 4 portów WAN: 1 gigabitowych port SFP WAN i 1 gigabitowy port RJ45 WAN i 2 gigabitowe porty WAN/LAN pozwalają zoptymalizować wykorzystanie pasm.
  • Bardzo bezpieczna sieć VPN: Obsługa do 100 połączeń LAN-to-LAN IPsec, 50 połączeń OpenVPN*, 50 połączeń L2TP oraz 50 połączeń PPTP VPN.
  • Niezawodne zabezpieczenia: Zaawansowane reguły zapory sieciowej, ochrona przed atakami DoS i filtrowanie adresów IP/MAC/URL zapewniają ochronę sieci i danych.

Specyfikacja techniczna

CECHY SPRZĘTOWE
Standardy i protokoły• IEEE 802.3, IEEE802.3u, IEEE802.3ab, IEEE 802.3z, IEEE 802.3x, IEEE 802.1q • TCP/IP, DHCP, ICMP, NAT, PPPoE, NTP, HTTP, HTTPS, DNS, IPSec, PPTP, L2TP, OpenVPN, SNMP
Porty• 1 gigabitowy port SFP WAN • 1 gigabitowy port RJ45 WAN • 2 gigabitowe porty RJ45 LAN • 2 gigabitowe porty RJ45 WAN/LAN (do wyboru)
Okablowanie sieciowe• 10BASE-T: kabel UTP kat. 3, 4, 5 (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) • 100BASE-TX: kabel UTP kat. 5, 5e (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) • 1000BASE-T: Kabel UTP kat. 5, 5e, 6 (do 100 m)
PrzyciskiReset
Zasilanie100–240 V~50/60 Hz
Pamięć FlashSPI 4 MB + NAND 128 MB
Pamięć DRAM512 MB
Diody LEDPWR, SYS, SFP WAN, WAN (Speed, Link/Act), LAN (Speed, Link/Act)
Wymiary (S x G x W)226 × 131 × 35 mm (8,9 × 5,2 × 1,4 cala)
WYDAJNOŚĆ
Ilość równoczesnych sesji150.000
Przepustowość VPN IPsec291,6 Mb/s
PODSTAWOWE FUNKCJE
Typ połączenia WAN• Statyczne/dynamiczne przydzielanie adresów IP • PPPoE • PPTP • L2TP
DHCP• Serwer DHCP • Rezerwacja adresów DHCP • Multi-net DHCP* • Interfejsy Multi-IP*
Klonowanie adresów MACModyfikacja adresów MAC WAN/LAN†
IPTVIGMP v2/v3 Proxy
IPv6Wdrażanie w toku‡
VLANVLAN 802.1Q
FUNKCJE ZAAWANSOWANE
Listy kontroli dostępu (ACL)Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny
Routing zaawansowany• Routing statyczny • Policy Routing
Kontrola przepustowości• Kontrola przepustowości w oparciu o adres IP/port • Gwarantowana i ograniczana przepustowość
Równoważenie pasma• Inteligentne równoważenie obciążenia pasma • Routing zoptymalizowany pod kątem aplikacji • Łącze zapasowe (czasowe§, awaryjne) • Wykrywanie online
NAT• One-to-One NAT§ • Multi-Net NAT • Serwer wirtualny • Port Triggering§ • NAT-DMZ • FTP/H.323/SIP/IPSec/PPTP ALG, UPnP
Zabezpieczenia• Zapora sieciowa SPI • VPN Passthrough • FTP/H.323/PPTP/SIP/IPsec ALG • Ochrona przed atakami DoS, Ping of Death • Zarządzanie lokalne
Limit sesjiLimit sesji oparty na adresie IP
SIECI VPN
IPsec VPN• 100 tuneli IPsec VPN • LAN-to-LAN, Client-to-LAN • 2 tryby negocjacji - Main/Aggressive • Szyfrowanie DES, 3DES, AES128, AES192, AES256 • IKE v1/v2* • Uwierzytelnianie MD5, SHA1 • NAT Traversal (NAT-T) • Dead Peer Detection (DPD) • Perfect Forward Secrecy (PFS)
PPTP VPN• Serwer VPN PPTP • 10 klientów VPN PPTP • 50 tuneli • PPTP z szyfrowaniem MPPE
L2TP VPN• Serwer VPN L2TP • 10 klientów VPN L2TP • 50 tuneli • L2TP over IPSec
OpenVPN• Serwer OpenVPN* • 10 klientów OpenVPN* • 50 tuneli OpenVPN*
BEZPIECZEŃSTWO TRANSMISJI
Ochrona przed atakami sieciowymi• TCP/UDP/ICMP Flood Defense • Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) • Blokowanie odbierania pakietów ping z sieci WAN
FiltrowanieFiltrowanie grup WEB§ Filtrowanie adresów URL Bezpieczeństwo sieciowe§
Ochrona przed atakami ARP• Wysyłanie pakietów GARP§ • Skanowanie ARP§ • Wiązanie adresów IP i MAC§
Kontrola dostępuKontrola dostępu oparta na źródłowym/docelowym adresie IP
AUTHENTICATION
Uwierzytelnianie sieciowe• Brak uwierzytelniania • Uproszczone hasło* • Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*) • Zewnętrzny serwer Radius • Serwer portalu zewnętrznego* • Facebook*
ZARZĄDZANIE
Aplikacja OmadaTak
Zarządzanie centralne• Kontroler Omada oparty na chmurze • Kontroler sprzętowy Omada (OC300) • Kontroler sprzętowy Omada (OC200) • Kontroler programowy Omada
UsługiDDNS (Dyndns, No-IP, Peanuthull, Comexe)
Dostęp do chmuryTak (poprzez kontroler OC300, OC200, kontroler Omada oparty na chmurze lub kontroler programowy Omada)
Wsparcie• Zarządzanie poprzez stronę internetową • Zarządzanie zdalne • Eksportowanie i importowanie konfiguracji • SNMP v1/v2c/v3* • Diagnostyka (Ping i Traceroute)§ • Synchronizacja NTP§ • Obsługa dzienników systemowych
Funkcje panelu zarządzania• Automatyczne wykrywanie urządzeń • Inteligentne monitorowanie stanu sieci • Ostrzeżenia o nietypowych zdarzeniach • Ujednolicony proces konfiguracji • Harmonogram restartu • Spersonalizowana strona logowania do sieci • Bezobsługowa konfiguracja ZTP**
INNE
CertyfikatyCE, FCC, RoHS
Zawartość opakowania• TL-ER7206 • Kabel zasilający • Instrukcja szybkiej instalacji
Wymagania systemoweMicrosoft Windows 98SE, NT, 2000, XP, Vista™ lub Windows 7/8/8.1/10, MAC OS, NetWare, UNIX lub Linux
Środowisko pracy• Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji


GPSR

  • Name: TP-Link Polska Sp. z o.o.
  • Email: Office.poland@tp-link.com
  • Street: Ożarowska 40/42
  • City: Duchnice
  • Post code: 05-850
  • Country: Polska
  • Phone: 34 387 29 92

Główne cechy ROUTER TP-LINK VPN TL-ER7206 Multi-WAN

AVPGROUP
Aplikacja Omada Tak
Bardzo bezpieczna sieć VPN Obsługa do 100 połączeń LAN-to-LAN IPsec, 50 połączeń OpenVPN*, 50 połączeń L2TP oraz 50 połączeń PPTP VPN.
Centralne zarządzanie Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
Certyfikaty CE, FCC, RoHS
DHCP • Serwer DHCP • Rezerwacja adresów DHCP • Multi-net DHCP* • Interfejsy Multi-IP*
Diody LED PWR, SYS, SFP WAN, WAN (Speed, Link/Act), LAN (Speed, Link/Act)
Do 4 portów WAN 1 gigabitowych port SFP WAN i 1 gigabitowy port RJ45 WAN i 2 gigabitowe porty WAN/LAN pozwalają zoptymalizować wykorzystanie pasm.
Dostęp do chmury Tak (poprzez kontroler OC300, OC200, kontroler Omada oparty na chmurze lub kontroler programowy Omada)
Działanie zintegrowane z platformą Omada SDN Bezobsługowa konfiguracja ZTP**, centralne zarządzanie w chmurze i inteligentne monitorowanie.
Filtrowanie Filtrowanie grup WEB§ Filtrowanie adresów URL Bezpieczeństwo sieciowe§
Funkcje panelu zarządzania • Automatyczne wykrywanie urządzeń • Inteligentne monitorowanie stanu sieci • Ostrzeżenia o nietypowych zdarzeniach • Ujednolicony proces konfiguracji • Harmonogram restartu • Spersonalizowana strona logowania do sieci • Bezobsługowa konfiguracja ZTP**
Ilość równoczesnych sesji 150.000
IPsec VPN • 100 tuneli IPsec VPN • LAN-to-LAN, Client-to-LAN • 2 tryby negocjacji - Main/Aggressive • Szyfrowanie DES, 3DES, AES128, AES192, AES256 • IKE v1/v2* • Uwierzytelnianie MD5, SHA1 • NAT Traversal (NAT-T) • Dead Peer Detection (DPD) • Perfect Forward Secrecy (PFS)
IPTV IGMP v2/v3 Proxy
IPv6 Wdrażanie w toku‡
Klonowanie adresów MAC Modyfikacja adresów MAC WAN/LAN†
Kontrola dostępu Kontrola dostępu oparta na źródłowym/docelowym adresie IP
Kontrola przepustowości • Kontrola przepustowości w oparciu o adres IP/port • Gwarantowana i ograniczana przepustowość
L2TP VPN • Serwer VPN L2TP • 10 klientów VPN L2TP • 50 tuneli • L2TP over IPSec
Liczba portów LAN/WAN 7
Limit sesji Limit sesji oparty na adresie IP
Listy kontroli dostępu (ACL) Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny
Mesh ready Nie
NAT • One-to-One NAT§ • Multi-Net NAT • Serwer wirtualny • Port Triggering§ • NAT-DMZ • FTP/H.323/SIP/IPSec/PPTP ALG, UPnP
Niezawodne zabezpieczenia Zaawansowane reguły zapory sieciowej, ochrona przed atakami DoS i filtrowanie adresów IP/MAC/URL zapewniają ochronę sieci i danych.
Obsługa MU-MIMO Brak
Ochrona przed atakami ARP • Wysyłanie pakietów GARP§ • Skanowanie ARP§ • Wiązanie adresów IP i MAC§
Ochrona przed atakami sieciowymi • TCP/UDP/ICMP Flood Defense • Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) • Blokowanie odbierania pakietów ping z sieci WAN
Okablowanie sieciowe • 10BASE-T: kabel UTP kat. 3, 4, 5 (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) • 100BASE-TX: kabel UTP kat. 5, 5e (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) • 1000BASE-T: Kabel UTP kat. 5, 5e, 6 (do 100 m)
OpenVPN • Serwer OpenVPN* • 10 klientów OpenVPN* • 50 tuneli OpenVPN*
Pamięć DRAM 512 MB
Pamięć flash SPI 4 MB + NAND 128 MB
Porty • 1 gigabitowy port SFP WAN • 1 gigabitowy port RJ45 WAN • 2 gigabitowe porty RJ45 LAN • 2 gigabitowe porty RJ45 WAN/LAN (do wyboru)
Porty gigabitowe 1 gigabitowy port SFP i 5 gigabitowych portów RJ45 zapewniają szybką łączność przewodową.
PPTP VPN • Serwer VPN PPTP • 10 klientów VPN PPTP • 50 tuneli • PPTP z szyfrowaniem MPPE
Przepustowość VPN IPsec 291,6 Mb/s
Przyciski Reset
Routing zaawansowany • Routing statyczny • Policy Routing
Równoważenie pasma • Inteligentne równoważenie obciążenia pasma • Routing zoptymalizowany pod kątem aplikacji • Łącze zapasowe (czasowe§, awaryjne) • Wykrywanie online
Środowisko pracy • Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji
Standardy i protokoły • IEEE 802.3, IEEE802.3u, IEEE802.3ab, IEEE 802.3z, IEEE 802.3x, IEEE 802.1q • TCP/IP, DHCP, ICMP, NAT, PPPoE, NTP, HTTP, HTTPS, DNS, IPSec, PPTP, L2TP, OpenVPN, SNMP
Typ połączenia WAN • Statyczne/dynamiczne przydzielanie adresów IP • PPPoE • PPTP • L2TP
Typ routera VPN
Usługi DDNS (Dyndns, No-IP, Peanuthull, Comexe)
Uwierzytelnianie sieciowe • Brak uwierzytelniania • Uproszczone hasło* • Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*) • Zewnętrzny serwer Radius • Serwer portalu zewnętrznego* • Facebook*
VLAN VLAN 802.1Q
Wsparcie • Zarządzanie poprzez stronę internetową • Zarządzanie zdalne • Eksportowanie i importowanie konfiguracji • SNMP v1/v2c/v3* • Diagnostyka (Ping i Traceroute)§ • Synchronizacja NTP§ • Obsługa dzienników systemowych
Wymagania systemowe Microsoft Windows 98SE, NT, 2000, XP, Vista™ lub Windows 7/8/8.1/10, MAC OS, NetWare, UNIX lub Linux
Wymiary (S x G x W) 226 × 131 × 35 mm (8,9 × 5,2 × 1,4 cala)
Zabezpieczenia • Zapora sieciowa SPI • VPN Passthrough • FTP/H.323/PPTP/SIP/IPsec ALG • Ochrona przed atakami DoS, Ping of Death • Zarządzanie lokalne
Zarządzanie centralne • Kontroler Omada oparty na chmurze • Kontroler sprzętowy Omada (OC300) • Kontroler sprzętowy Omada (OC200) • Kontroler programowy Omada
Zasilanie 100–240 V~50/60 Hz
Zawartość opakowania • TL-ER7206 • Kabel zasilający • Instrukcja szybkiej instalacji

Opinie o ROUTER TP-LINK VPN TL-ER7206 Multi-WAN

0
0
0
0%
0
0%
0
0%
0
0%
0
0%

Jeszcze brak opinii na temat tego produktu
Pytania i odpowiedzi (FAQ) ROUTER TP-LINK VPN TL-ER7206 Multi-WAN

Brak pytań dotyczących tego produktu.
ROUTER TP-LINK VPN TL-ER7206 Multi-WAN
Kod: TL-ER7206
Brak w magazynie
449,00 zł
Tagi: TP-LINK, Dsl
Porównanie produktów
Model
TL-ER7206
Marka
TP-LINK
Ocena
0 / 0
Aplikacja Omada
Tak
Bardzo bezpieczna sieć VPN
Obsługa do 100 połączeń LAN-to-LAN IPsec, 50 połączeń OpenVPN*, 50 połączeń L2TP oraz 50 połączeń PPTP VPN.
Centralne zarządzanie
Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
Certyfikaty
CE, FCC, RoHS
DHCP
• Serwer DHCP • Rezerwacja adresów DHCP • Multi-net DHCP* • Interfejsy Multi-IP*
Diody LED
PWR, SYS, SFP WAN, WAN (Speed, Link/Act), LAN (Speed, Link/Act)
Do 4 portów WAN
1 gigabitowych port SFP WAN i 1 gigabitowy port RJ45 WAN i 2 gigabitowe porty WAN/LAN pozwalają zoptymalizować wykorzystanie pasm.
Dostęp do chmury
Tak (poprzez kontroler OC300, OC200, kontroler Omada oparty na chmurze lub kontroler programowy Omada)
Działanie zintegrowane z platformą Omada SDN
Bezobsługowa konfiguracja ZTP**, centralne zarządzanie w chmurze i inteligentne monitorowanie.
Filtrowanie
Filtrowanie grup WEB§ Filtrowanie adresów URL Bezpieczeństwo sieciowe§
Funkcje panelu zarządzania
• Automatyczne wykrywanie urządzeń • Inteligentne monitorowanie stanu sieci • Ostrzeżenia o nietypowych zdarzeniach • Ujednolicony proces konfiguracji • Harmonogram restartu • Spersonalizowana strona logowania do sieci • Bezobsługowa konfiguracja ZTP**
Ilość równoczesnych sesji
150.000
IPsec VPN
• 100 tuneli IPsec VPN • LAN-to-LAN, Client-to-LAN • 2 tryby negocjacji - Main/Aggressive • Szyfrowanie DES, 3DES, AES128, AES192, AES256 • IKE v1/v2* • Uwierzytelnianie MD5, SHA1 • NAT Traversal (NAT-T) • Dead Peer Detection (DPD) • Perfect Forward Secrecy (PFS)
IPTV
IGMP v2/v3 Proxy
IPv6
Wdrażanie w toku‡
Klonowanie adresów MAC
Modyfikacja adresów MAC WAN/LAN†
Kontrola dostępu
Kontrola dostępu oparta na źródłowym/docelowym adresie IP
Kontrola przepustowości
• Kontrola przepustowości w oparciu o adres IP/port • Gwarantowana i ograniczana przepustowość
L2TP VPN
• Serwer VPN L2TP • 10 klientów VPN L2TP • 50 tuneli • L2TP over IPSec
Liczba portów LAN/WAN
7
Limit sesji
Limit sesji oparty na adresie IP
Listy kontroli dostępu (ACL)
Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny
Mesh ready
Nie
NAT
• One-to-One NAT§ • Multi-Net NAT • Serwer wirtualny • Port Triggering§ • NAT-DMZ • FTP/H.323/SIP/IPSec/PPTP ALG, UPnP
Niezawodne zabezpieczenia
Zaawansowane reguły zapory sieciowej, ochrona przed atakami DoS i filtrowanie adresów IP/MAC/URL zapewniają ochronę sieci i danych.
Obsługa MU-MIMO
Brak
Ochrona przed atakami ARP
• Wysyłanie pakietów GARP§ • Skanowanie ARP§ • Wiązanie adresów IP i MAC§
Ochrona przed atakami sieciowymi
• TCP/UDP/ICMP Flood Defense • Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) • Blokowanie odbierania pakietów ping z sieci WAN
Okablowanie sieciowe
• 10BASE-T: kabel UTP kat. 3, 4, 5 (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) • 100BASE-TX: kabel UTP kat. 5, 5e (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) • 1000BASE-T: Kabel UTP kat. 5, 5e, 6 (do 100 m)
OpenVPN
• Serwer OpenVPN* • 10 klientów OpenVPN* • 50 tuneli OpenVPN*
Pamięć DRAM
512 MB
Pamięć flash
SPI 4 MB + NAND 128 MB
Porty
• 1 gigabitowy port SFP WAN • 1 gigabitowy port RJ45 WAN • 2 gigabitowe porty RJ45 LAN • 2 gigabitowe porty RJ45 WAN/LAN (do wyboru)
Porty gigabitowe
1 gigabitowy port SFP i 5 gigabitowych portów RJ45 zapewniają szybką łączność przewodową.
PPTP VPN
• Serwer VPN PPTP • 10 klientów VPN PPTP • 50 tuneli • PPTP z szyfrowaniem MPPE
Przepustowość VPN IPsec
291,6 Mb/s
Przyciski
Reset
Routing zaawansowany
• Routing statyczny • Policy Routing
Równoważenie pasma
• Inteligentne równoważenie obciążenia pasma • Routing zoptymalizowany pod kątem aplikacji • Łącze zapasowe (czasowe§, awaryjne) • Wykrywanie online
Środowisko pracy
• Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji
Standardy i protokoły
• IEEE 802.3, IEEE802.3u, IEEE802.3ab, IEEE 802.3z, IEEE 802.3x, IEEE 802.1q • TCP/IP, DHCP, ICMP, NAT, PPPoE, NTP, HTTP, HTTPS, DNS, IPSec, PPTP, L2TP, OpenVPN, SNMP
Typ połączenia WAN
• Statyczne/dynamiczne przydzielanie adresów IP • PPPoE • PPTP • L2TP
Typ routera
VPN
Usługi
DDNS (Dyndns, No-IP, Peanuthull, Comexe)
Uwierzytelnianie sieciowe
• Brak uwierzytelniania • Uproszczone hasło* • Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*) • Zewnętrzny serwer Radius • Serwer portalu zewnętrznego* • Facebook*
VLAN
VLAN 802.1Q
Wsparcie
• Zarządzanie poprzez stronę internetową • Zarządzanie zdalne • Eksportowanie i importowanie konfiguracji • SNMP v1/v2c/v3* • Diagnostyka (Ping i Traceroute)§ • Synchronizacja NTP§ • Obsługa dzienników systemowych
Wymagania systemowe
Microsoft Windows 98SE, NT, 2000, XP, Vista™ lub Windows 7/8/8.1/10, MAC OS, NetWare, UNIX lub Linux
Wymiary (S x G x W)
226 × 131 × 35 mm (8,9 × 5,2 × 1,4 cala)
Zabezpieczenia
• Zapora sieciowa SPI • VPN Passthrough • FTP/H.323/PPTP/SIP/IPsec ALG • Ochrona przed atakami DoS, Ping of Death • Zarządzanie lokalne
Zarządzanie centralne
• Kontroler Omada oparty na chmurze • Kontroler sprzętowy Omada (OC300) • Kontroler sprzętowy Omada (OC200) • Kontroler programowy Omada
Zasilanie
100–240 V~50/60 Hz
Zawartość opakowania
• TL-ER7206 • Kabel zasilający • Instrukcja szybkiej instalacji
Czułość odbierania sygnału WiFi
-
DDNS
-
Dwa pasma sieci bezprzewodowej
-
Funkcja Guest Network
-
Kontrola rodzicielska
-
Moc
-
Moc transmisji WiFi
-
Obsługiwane typy USB
-
Ochrona sieci
-
Porty Ethernet
-
Prędkości sieci WiFi
-
Procesor
-
Protokoły
-
Przekierowywanie NAT
-
Quality of Service
-
Serwer VPN
-
Standardy
-
Szyfrowanie sieci WiFi
-
TRYBY PRACY
-
Typy sieci WAN
-
Usługa Cloud
-
Wydajność sieci WiFi
-
Wymiary (S×G×W)
-
Zarządzanie
-
Zasięg sieci WiFi
-
Archer C6U
TP-LINK
0 / 0
-
-
-
FCC, CE, RoHS
Rezerwacja adresów Lista klientów DHCP Serwer
-
-
-
-
-
-
-
-
IGMP Proxy IGMP Snooping Bridge VLAN tagowany
-
-
-
-
-
5
-
-
Tak
-
-
2x2
-
-
-
-
-
-
-
-
-
-
WPS/Wi-Fi Zasilanie Reset
-
-
Dopuszczalna temperatura pracy: 0℃~40℃ (32℉ ~104℉) Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉ ~158℉) Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji
-
-
DSL
-
-
-
-
Internet Explorer 11+, Firefox 12.0+, Chrome 20.0+, Safari 4.0+ lub inna przeglądarka z włączoną obsługą JavaScript Modem kablowy lub DSL (jeśli jest to wymagane) Umowa z dostawcą usług internetowych (dostęp do Internetu)
-
-
-
-
Router Wi-Fi Archer C6U Zasilacz Kabel Ethernet RJ45 Instrukcja szybkiej instalacji
5 GHz: 11a 6 Mb/s: -98 dBm, 11a 54 Mb/s: -78 dBm 11ac HT20 mcs8:69 dBm;11ac HT40 mcs9:-65 dBm; 11ac HT80 mcs9:-62 dBm; 2,4 GHz: 11g 54 Mb/s:-78 dBm; 11n HT20 mcs7:-74 dBm; 11n HT40 mcs7:-71 dbm
TP-Link NO-IP DynDNS
2,4 GHz (300 Mb/s) i 5 GHz (867 Mb/s) zapewniają łączną przepustowość wynoszącą 1200 Mb/s.
Sieć dla gości 5 GHz Sieć dla gości 2,4 GHz
Filtrowanie adresów URL Czasowe ograniczenia dostępu
12 V ⎓ 1 A
CE EIRP: <20 dBm (2,4 GHz) <23 dBm (5 GHz) FCC: <30 dBm (2,4 GHz i 5 GHz)
1 port USB 2.0 Obsługiwane partycje: NTFS, exFAT, HFS+, FAT32 Obsługiwane funkcje: Serwer FTP Serwer mediów Serwer Samba
Zapora sieciowa SPI Kontrola dostępu Wiązanie adresów IP i MAC Application Layer Gateway
1 gigabitowy port WAN 4 gigabitowe porty LAN
AC1200 5 GHz: 867 Mb/s (802.11ac) 2,4 GHz: 300 Mb/s (802.11n)
Procesor dwurdzeniowy
IPv4 IPv6
Serwery wirtualne Port Forwarding Port Triggering DMZ UPnP
Priorytety QoS dla urządzeń
OpenVPN PPTP
Wi-Fi 5 IEEE 802.11ac/n/a 5 GHz IEEE 802.11n/b/g 2,4 GHz
WEP WPA WPA2 WPA/WPA2-Enterprise (802.1x)
Tryb routera Tryb punktu dostępowego
Dynamiczne przydzielanie adresów IP Statyczne przydzielanie adresów IP PPPoE PPTP L2TP
Aktualizacje OTA firmware'u TP-Link ID DDNS
Średnia Dwa pasma Rozdziela urządzenia pomiędzy dostępne pasma, aby zapewnić ich optymalne działanie MU-MIMO Pozwala na jednoczesną komunikację z kilkoma klientami obsługującymi MU-MIMO Airtime Fairness Poprawia wydajność sieci, ograniczając nieefektywne wykorzystywanie przepustowości pasm
215 × 117 × 32 mm (8,5 × 4,6 × 1,2 cala)
Aplikacja Tether Strona zarządzania
Domy 3-pokojowe 4 wydajne zintegrowane anteny Anteny zapewniają wystarczającą moc, by wzmocnić sygnał sieci i pokryć zasięgiem dużą powierzchnię Beamforming Ukierunkowanie sygnału sieci na klienta umożliwia zwiększenie zasięgu Wi-Fi
Ostatnio oglądane
Model:CS4220-16GT-135
W magazynie
954,48 zł
icon_viber icon_teleg icon_callback icon_email icon_mes icon_skype