0
0
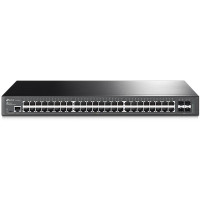
SWITCH TP-LINK TL-SX3206HPP

SWITCH TP-LINK TL-SX3206HPP

Dostępny w magazynie Wysyłka 24h
Kod: TL-SX3206HPP
Marka: TP-LINK
Nr artykułu: 40999
Waga: 2,62kg
2 399,00 zł Cena z VAT
Dostawa
InPost
InPost
Dostawa InPost
Zgodnie z cennikiem przewoźnika
Płatność

Opis SWITCH TP-LINK TL-SX3206HPP

SWITCH TP-LINK TL-SX3206HPP

Model: TL-SX3206HPP

Przełącznik zarządzalny Jetstream L2+ 6 portów 10GE 4 porty PoE++ TP-Link TL-SX3206HPP - najważniejsze cechy:

  • Błyskawiczna łączność 10G: 2× 10-cio Gigabitowe sloty SFP+ i 4× 10-cio Gigabitowe Porty RJ45 zapewniają wysoką przepustowość i możliwości przełączania.
  • Zasilanie PoE++ o łącznej mocy 200 W: 4 porty 10G, zgodne ze standardami PoE++ 802.3af/at/bt i możliwością zasilania PoE do 60 W na każdym z nich idealne do wdrażania punktów dostępowych Omada Wi-Fi 6 i punktów dostępowych WiFi 6E. 
  • Niezawodne funkcje L2 i L2+: wsparcie dla kompletnej linii funkcji L2 i L2+, włączając statyczny routing, QoS klasy przemysłowej i IGMP Snooping.
  • Silne strategie zabezpieczeń: ochronę sieci LAN zapewniają zintegrowane funkcje, takie jak wiązanie IP-MAC-Port Binding, ACL, Port Security i uwierzytelnianie 802.1X.
  • Statyczny Routing: umożliwia kierowanie ruchem sieciowym dla efektywnego wykorzystania zasobów sieciowych.
  • Scentralizowane zarządzanie w chmurze: integracja z platformą Omada SDN umożliwia łatwy i wygodny dostęp z chmury oraz zdalne zarządzanie.
  • Zarządzanie: Web, CLI, port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania!

Przełącznik zarządzalny TP-Link TL-SX3206HPP - specyfikacja i dane techniczne / sprzętowe urządzenia:

Przełącznik zarządzalny TP-Link TL-SX3206HPP - specyfikacja i dane techniczne / sprzętowe urządzenia:

CECHY SPRZĘTOWE
Porty• 4 Porty RJ45 100/1000/2500/5000/10000 Mb/s
• 2 Sloty SFP+ 10G
• 1 Port konsolowy RJ45
• 1 Port konsolowy Micro-USB
Wentylatory2
Zasilanie100-240 V AC~50/60 Hz
Porty PoE (RJ45)• Zgodność ze standardami: 802.3bt/at/af
• Porty PoE+: 4 Porty, do 60W na port
• Łączne zasilanie: 200 W
Wymiary (S x G x W)294× 180 × 44 mm
(11,6 × 7,1 × 1,7 cali)
Montaż• Szafa Rack
• Biurko
Maks. zużycie energii• 27,29 W (bez podłączonych PD)
• 244,90 W (z podłączonymi urządzeniami PD 200 W)
Ilość generowanego ciepła• 93,12 BTU/h (bez podłączonych PD)
• 835,67 BTU/h (z podłączonymi urządzeniami PD 200W)
WYDAJNOŚĆ
Wydajność przełączania120 Gb/s
Szybkość przekierowań pakietów89,28 Mpps
Tablica adresów MAC32 K
Ramki jumbo9 KB
FUNKCJE OPROGRAMOWANIA
Funkcja Quality of Service• 8 kolejek priorytetowania
• Obsługa priorytetowania 802.1p CoS/DSCP
• Tryb harmonogramu priorytetowania:
- SP (Strict Priority)
- WRR (Weighted Round Robin)
- SP+WRR
• Kontrola przepustowości
- Ograniczanie prędkości transferu w oparciu o port/przepływ danych
• Płynniejsze działanie
• Działania dla przepływów
- Mirror (do obsługiwanego interfejsu)
- Redirect (do obsługiwanego interfejsu)
- Limit prędkości
- QoS Remark
Funkcje L2 i L2+• Link Aggregation
- statyczna agregacja linków
- 802.3ad LACP
- Do 8 grup agregacji, zawierających 8 portów na grupę
• Spanning Tree Protocol
- 802.1d STP
- 802.1w RSTP
- 802.1s MSTP
- STP Security: TC Protect, BPDU Filter, Root Protect
• Wykrywanie Pętli
- Bazujące na Porcie
- Bazujące na VLAN
• Flow Control
- 802.3x Flow Control
- HOL Blocking Prevention
• Mirroring
- Port Mirroring
- CPU Mirroring
- One-to-One
- Many-to-One
- Tx/Rx/Both
L2 Multicast• IGMP Snooping
- IGMP v1/v2/v3 Snooping
- Fast Leave
- IGMP Snooping Querier
- Uwierzytelnianie IGMP
• Uwierzytelnianie IGMP
• MLD Snooping
- MLD v1/v2 Snooping
- Fast Leave
- MLD Snooping Querier
- Konfiguracja grupy statycznej
- Ograniczone przekazywanie IP Multicast
• MVR
• Filtrowanie transmisji Multicast: 256 profili i 16 wpisów na profil
Sieci VLAN• Grupy VLAN
- Maks. 4K grup VLAN
• Tagowanie 802.1Q VLAN
• Adres MAC VLAN: 10 wpisów
• Protokół VLAN: Szablon Protokołu 16, Protokół VLAN 16
• Prywatny VLAN
• GVRP
• VLAN VPN (QinQ)
- QinQ oparty na portach
- Selective QinQ
• Głosowa sieć VLAN
Listy kontroli dostępu• ACL bazujący na czasie
• MAC ACL
- Źródłowy MAC
- Docelowy MAC
- VLAN ID
- Priorytet użytkownika
- Ether Type
• IP ACL
- Źródłowy IP
- Docelowy IP
- Fragment
- Protokół IP
- TCP Flag
- TCP/UDP Port
- DSCP/IP TOS
- Priorytet użytkownika
• Combined ACL
• Zawartość pakietu ACL
• IPv6 ACL
• Polityka
- Mirroring
- Redirect
- Rate Limit
- QoS Remark
• ACL aplikowane do Port/VLAN
Bezpieczeństwo transmisji• Wiązanie adresów IP, MAC i portów
- 512 wpisów
- DHCP Snooping
- Inspekcja ARP
- Ochrona źródłowego adresu IPv4: 100 wpisów
• Wiązanie adresów IPv6, MAC i portów
- 512 wpisów
- DHCPv6 Snooping
- Wykrywanie ND
- Ochrona źródłowego adresu IPv6: 100 wpisów
• Ochrona przed atakami DoS
• Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację
- Do 64 adresów MAC na port
• Storm Control Broadcast/Multicast/Unicast
- tryb kontroli (kb/s/wskaźnik)
• Uwierzytelnianie 802.1X
- Uwierzytelnianie w oparciu o port
- Uwierzytelnianie w oparciu o adres MAC
- Przydzielanie VLAN
- MAB
- Sieć VLAN dla gości
- Uwierzytelnianie i autoryzowanie poprzez Radius
• AAA (w tym TACACS+)
• Izolacja portów
• Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2
• Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2
• Kontrola dostępu w oparciu o IP/port/MAC
IPv6• IPv6 Dual IPv4/IPv6
• Multicast Listener Discovery (MLD) Snooping
• IPv6 ACL
• IPv6 Interfejs
• Statyczny routing IPv6
• IPv6 neighbor discovery (ND)
• Wykrywanie ścieżki maximum transmission unit (MTU)
• Internet Control Message Protocol (ICMP) wersja 6
• TCPv6/UDPv6
• IPv6 aplikacje
- DHCPv6 Client
- Ping6
- Tracert6
- Telnet (v6)
- IPv6 SNMP
- IPv6 SSH
- IPv6 SSL
- Http/Https
- IPv6 TFTP
Cechy przełącznika L3• 16 interfejsów IPv4/IPv6
• Statyczny routing
- 48 statycznych tras
• Statyczny ARP
- 128 Statycznych wpisów
• Proxy ARP
• Gratuitous ARP
• DHCP Serwer
• Przekaźnik DHCP
- DHCP Przekaźnik interfejsu
- DHCP Przekaźnik VLAN
• DHCP L2 Przekaźnik
Funkcje zaawansowane• Automatyczne wykrywanie urządzeń
• Konfiguracja Batch
• Aktualizacja oprogramowania Batch
• Inteligentne monitorowanie sieci
• Ostrzeżenia o nietypowych zdarzeniach
• Ujednolicona konfiguracja
• Harmonogram restartów
MIBs• MIB II (RFC1213)
• Interfejs MIB (RFC2233)
• Interfejs Ethernet MIB (RFC1643)
• Bridge MIB (RFC1493)
• P/Q-Bridge MIB (RFC2674)
• RMON MIB (RFC2819)
• RMON2 MIB (RFC2021)
• Radius Accounting Client MIB (RFC2620)
• Radius Authentication Client MIB (RFC2618)
• Zdalny Ping, Traceroute MIB (RFC2925)
• Wsparcie dla prywatnego TP-Link MIB
ZARZĄDZANIE
Aplikacja OmadaTak. Wymaga użycia kontrolera OC300, OC200, kontrolera Omada opartego na chmurze lub kontrolera programowego Omada.
Zarządzanie centralne• Kontroler Omada oparty na Chmurze
• Kontroler sprzętowy Omada (OC300)
• Kontroler sprzętowy Omada (OC200)
• Kontroler programowy Omada
Dostęp do chmuryTak. Wymaga użycia kontrolera OC300, OC200, kontrolera Omada opartego na chmurze lub kontrolera programowego Omada.
Bezobsługowa konfiguracja ZTPTak. Wymaga użycia Kontrolera Omada opartego na Chmurze.
Funkcje panelu zarządzania• Interfejs graficzny GUI
• Interfejs linii poleceń CLI
• SNMP v1/v2c/v3
- Trap/Inform
- RMON (grupy 1, 2, 3, 9)
• Szablon SDM
• Klient DHCP/BOOTP
• 802.1ab LLDP/LLDP-MED
• Autoinstalacja DHCP
• Dual Image, Dual Configuration
• Monitorowanie zużycia procesora
• Diagnostyka kabli
• EEE
• Odzyskiwanie hasła
• SNTP
• Logi systemowe
INNE
CertyfikatyCE, FCC, RoHS
Zawartość opakowania• Przełącznik TL-SX3206HPP
• Przewód zasilający
• Instrukcja szybkiej instalacji
• Zestaw montażowy Rack
• Gumowe nóżki
Wymagania systemoweMicrosoft® Windows® 98SE, NT, 2000, XP, Vista™, Windows 7/8/10/11, MAC® OS, NetWare®, UNIX® or Linux.
Środowisko pracy• Dopuszczalna temperatura pracy: 0℃~50℃ (32℉~122℉);
• Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉);
• Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji
• Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji


GPSR

  • Name: TP-Link Polska Sp. z o.o.
  • Email: Office.poland@tp-link.com
  • Street: Ożarowska 40/42
  • City: Duchnice
  • Post code: 05-850
  • Country: Polska
  • Phone: 34 387 29 92

Główne cechy SWITCH TP-LINK TL-SX3206HPP

Kompatybilność i oprogramowanie
Aplikacja Omada Tak. Wymaga użycia kontrolera OC300, OC200, kontrolera Omada opartego na chmurze lub kontrolera programowego Omada.
Bezobsługowa konfiguracja ZTP Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze.
Tablica adresów Mac 32 K
Wymagania systemowe Microsoft® Windows® 98SE, NT, 2000, XP, Vista™, Windows 7/8/10/11, MAC® OS, NetWare®, UNIX® or Linux.
Porty i łączność
Błyskawiczna łączność 10G 2× 10-cio Gigabitowe sloty SFP+ i 4× 10-cio Gigabitowe Porty RJ45 zapewniają wysoką przepustowość i możliwości przełączania.
Cechy przełącznika L3 • 16 interfejsów IPv4/IPv6
Funkcje zaawansowane • Automatyczne wykrywanie urządzeń
Ilość generowanego ciepła • 93, 12 BTU/h (bez podłączonych PD)
Ilość portów switcha 5-12
Obsługa PoE (Power over Ethernet) Tak
Obsługa VLAN Tak
Porty • 4 Porty RJ45 100/1000/2500/5000/10000 Mb/s
Porty PoE (RJ45) • Zgodność ze standardami: 802.3bt/at/af
Scentralizowane zarządzanie w chmurze integracja z platformą Omada SDN umożliwia łatwy i wygodny dostęp z chmury oraz zdalne zarządzanie.
Sieci VLAN • Grupy VLAN
Szybkość przekierowań pakietów 89, 28 Mpps
Zawartość opakowania • Przełącznik TL-SX3206HPP
Specyfikacja
Dostęp do chmury Tak. Wymaga użycia kontrolera OC300, OC200, kontrolera Omada opartego na chmurze lub kontrolera programowego Omada.
Funkcja Quality of Service • 8 kolejek priorytetowania
Funkcje L2 i L2+ • Link Aggregation
Funkcje panelu zarządzania • Interfejs graficzny GUI
L2 Multicast • IGMP Snooping
Listy kontroli dostępu • ACL bazujący na czasie
Maks. zużycie energii • 27, 29 W (bez podłączonych PD)
MIBs • MIB II (RFC1213)
Niezawodne funkcje L2 i L2+ wsparcie dla kompletnej linii funkcji L2 i L2+, włączając statyczny routing, QoS klasy przemysłowej i IGMP Snooping.
Przemysłowy Nie
Ramki jumbo 9 KB
Rodzaj switcha Wewnętrzny
Środowisko pracy • Dopuszczalna temperatura pracy: 0℃~50℃ (32℉~122℉);
Statyczny Routing umożliwia kierowanie ruchem sieciowym dla efektywnego wykorzystania zasobów sieciowych.
Wentylatory 2
Wydajność przełączania 120 Gb/s
Zarządzanie Web, CLI, port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania!
Zarządzanie centralne • Kontroler Omada oparty na Chmurze
Warunki pracy i ochrona
Bezpieczeństwo transmisji • Wiązanie adresów IP, MAC i portów
Certyfikaty CE, FCC, RoHS
IPv6 • IPv6 Dual IPv4/IPv6
Silne strategie zabezpieczeń ochronę sieci LAN zapewniają zintegrowane funkcje, takie jak wiązanie IP-MAC-Port Binding, ACL, Port Security i uwierzytelnianie 802.1X.
Wymiary i konstrukcja
Montaż • Szafa Rack
Rodzaj obudowy Rack
Wymiary (S x G x W) 294× 180 × 44 mm
Zasilanie i bateria
Zasilanie 100-240 V AC~50/60 Hz
Zasilanie PoE++ o łącznej mocy 200 W 4 porty 10G, zgodne ze standardami PoE++ 802.3af/at/bt i możliwością zasilania PoE do 60 W na każdym z nich idealne do wdrażania punktów dostępowych Omada Wi-Fi 6 i punktów dostępowych WiFi 6E.

Opinie o SWITCH TP-LINK TL-SX3206HPP

0
0
0
0%
0
0%
0
0%
0
0%
0
0%

Jeszcze brak opinii na temat tego produktu

Pytania i odpowiedzi (FAQ) SWITCH TP-LINK TL-SX3206HPP

Brak pytań dotyczących tego produktu.
SWITCH TP-LINK TL-SX3206HPP
Kod: TL-SX3206HPP
Dostępny w magazynie
2 399,00 zł
Porównanie produktów
Model
TL-SX3206HPP
Marka
TP-LINK
Ocena
0 / 0
Aplikacja Omada
Tak. Wymaga użycia kontrolera OC300, OC200, kontrolera Omada opartego na chmurze lub kontrolera programowego Omada.
Bezobsługowa konfiguracja ZTP
Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze.
Tablica adresów Mac
32 K
Wymagania systemowe
Microsoft® Windows® 98SE, NT, 2000, XP, Vista™, Windows 7/8/10/11, MAC® OS, NetWare®, UNIX® or Linux.
Optymalizacja aplikacji Głosowych i Wideo
-
Błyskawiczna łączność 10G
2× 10-cio Gigabitowe sloty SFP+ i 4× 10-cio Gigabitowe Porty RJ45 zapewniają wysoką przepustowość i możliwości przełączania.
Cechy przełącznika L3
• 16 interfejsów IPv4/IPv6
Funkcje zaawansowane
• Automatyczne wykrywanie urządzeń
Ilość generowanego ciepła
• 93, 12 BTU/h (bez podłączonych PD)
Ilość portów switcha
5-12
Obsługa PoE (Power over Ethernet)
Tak
Obsługa VLAN
Tak
Porty
• 4 Porty RJ45 100/1000/2500/5000/10000 Mb/s
Porty PoE (RJ45)
• Zgodność ze standardami: 802.3bt/at/af
Scentralizowane zarządzanie w chmurze
integracja z platformą Omada SDN umożliwia łatwy i wygodny dostęp z chmury oraz zdalne zarządzanie.
Sieci VLAN
• Grupy VLAN
Szybkość przekierowań pakietów
89, 28 Mpps
Zawartość opakowania
• Przełącznik TL-SX3206HPP
Cechy przełącznika warstwy 2
-
Okablowanie sieciowe
-
Standardy i protokoły
-
Działanie zintegrowane z platformą Omada SDN
-
Gigabitowe Porty
-
Scentralizowane zarządzanie
-
Dostęp do chmury
Tak. Wymaga użycia kontrolera OC300, OC200, kontrolera Omada opartego na chmurze lub kontrolera programowego Omada.
Funkcja Quality of Service
• 8 kolejek priorytetowania
Funkcje L2 i L2+
• Link Aggregation
Funkcje panelu zarządzania
• Interfejs graficzny GUI
L2 Multicast
• IGMP Snooping
Listy kontroli dostępu
• ACL bazujący na czasie
Maks. zużycie energii
• 27, 29 W (bez podłączonych PD)
MIBs
• MIB II (RFC1213)
Niezawodne funkcje L2 i L2+
wsparcie dla kompletnej linii funkcji L2 i L2+, włączając statyczny routing, QoS klasy przemysłowej i IGMP Snooping.
Przemysłowy
Nie
Ramki jumbo
9 KB
Rodzaj switcha
Wewnętrzny
Środowisko pracy
• Dopuszczalna temperatura pracy: 0℃~50℃ (32℉~122℉);
Statyczny Routing
umożliwia kierowanie ruchem sieciowym dla efektywnego wykorzystania zasobów sieciowych.
Wentylatory
2
Wydajność przełączania
120 Gb/s
Zarządzanie
Web, CLI, port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania!
Zarządzanie centralne
• Kontroler Omada oparty na Chmurze
Bezwentylatorowy
-
Bufor pakietów
-
Metoda transmisji
-
Centralne zarządzanie
-
Optymalizacja transmisji głosu i wideo
-
Routing statyczny
-
Samodzielne zarządzanie
-
Bezpieczeństwo transmisji
• Wiązanie adresów IP, MAC i portów
Certyfikaty
CE, FCC, RoHS
IPv6
• IPv6 Dual IPv4/IPv6
Silne strategie zabezpieczeń
ochronę sieci LAN zapewniają zintegrowane funkcje, takie jak wiązanie IP-MAC-Port Binding, ACL, Port Security i uwierzytelnianie 802.1X.
Niezawodne zabezpieczenia
-
Zabezpieczenia fizyczne
-
Montaż
• Szafa Rack
Rodzaj obudowy
Rack
Wymiary (S x G x W)
294× 180 × 44 mm
Zasilanie
100-240 V AC~50/60 Hz
Zasilanie PoE++ o łącznej mocy 200 W
4 porty 10G, zgodne ze standardami PoE++ 802.3af/at/bt i możliwością zasilania PoE do 60 W na każdym z nich idealne do wdrażania punktów dostępowych Omada Wi-Fi 6 i punktów dostępowych WiFi 6E.
TL-SG3452P
TP-LINK
0 / 0
-
-
16 K
-
-
-
• 16 interfejsów IPv4/IPv6 • Routing statyczny - 48 tras statycznych • Statyczne wpisy ARP • 316 wpisów ARP • Proxy ARP • Gratuitous ARP • Serwer DHCP • DHCP Relay • DHCP L2 Relay
• Obsługa kontrolerów sprzętowych Omada (OC200/OC300), kontrolera programowego, kontrolera opartego na chmurze • Automatyczne wykrywanie urządzeń • Konfiguracje grupowe • Grupowe aktualizacje oprogramowania • Inteligentne monitorowanie stanu sieci • Ostrzeżenia o nietypowych zdarzeniach • Ujednolicony proces konfiguracji • Harmonogram restartu • Bezobsługowa konfiguracja ZTP**
• 179, 13 BTU/h (bez podłączonego urządzenia z obsługą PoE) • 1656, 19 BTU/h (podczas zasilania z mocą 384 W)
48-60
Tak
Tak
• 48 portów RJ45 10/100/1000 Mb/s • 4 gigabitowe sloty SFP • 1 port konsolowy RJ45 • 1 port konsolowy micro-USB
• Standardy: 802.3af/at • Porty PoE+: 48 portów, do 30 W na każdym porcie • Zasilanie: 384 W
-
• Grupy VLAN - Maks. 4K grup VLAN • Tagowanie 802.1Q VLAN • Adres MAC VLAN: 12 wpisów • Protokół VLAN • GVRP • VLAN VPN (QinQ) - QinQ oparty na portach - Selective QinQ • Głosowa sieć VLAN
77, 4 Mp/s
• Przełącznik TL-SG3452P • Przewód zasilający • Instrukcja instalacji • Zestaw montażowy • Gumowe nóżki
-
-
-
-
-
-
-
• 8 kolejek priorytetowania • Obsługa priorytetowania 802.1p CoS/DSCP • Tryb harmonogramu priorytetowania: - SP (Strict Priority) - WRR (Weighted Round Robin) - SP+WRR • Kontrola przepustowości - Ograniczanie prędkości transferu w oparciu o port/przepływ danych • Płynniejsze działanie • Działania dla przepływów - Mirror (do obsługiwanego interfejsu) - Redirect (do obsługiwanego interfejsu) - Limit prędkości - QoS Remark
• Agregacja łączy - Statyczna agregacja łączy - LACP 802.3ad - Do 8 grup agregacji i do 8 portów na grupę • Protokół drzewa rozpinającego (STP) - STP 802.1D - RSTP 802.1w - MSTP 802.1s - Zabezpieczenia STP: ochrona TC, filtrowanie poprzez pakiety BPDU, ochrona BPDU, ochrona Root • Wykrywanie pętli zwrotnych - Oparte na portach - Oparte na VLAN • Kontrola przepływu - Kontrola przepływu 802.3x - Zapobieganie blokowaniu HOL • Mirroring - Port Mirroring - Mirroring procesora - Przesył One-to-One - Przesył Many-to-One - Port wejścia/wyjścia / obydwa porty
-
• Obsługa 511 grup IGMP (IPv4, IPv6) • IGMP Snooping - IGMP v1/v2/v3 Snooping - Fast Leave - IGMP Snooping Querier - Uwierzytelnianie IGMP • Uwierzytelnianie IGMP • MVR • MLD Snooping - MLD v1/v2 Snooping - Fast Leave - MLD Snooping Querier - Konfiguracja grupy statycznej - Ograniczone przekazywanie IP Multicast • Filtrowanie transmisji Multicast: 256 profili i 16 wpisów na profil
• Lista kontroli dostępu (ACL) oparta na czasie • Adres MAC ACL - Źródłowy adres MAC - Docelowy adres MAC - ID sieci VLAN - User Priority - Ethertype • Adres IP ACL - Źródłowy adres IP - Docelowy adres IP - Fragment - Protokół IP - Flaga TCP - Port TCP/UDP - TOS DSCP/IP - User Priority • ACL IPv6 • ACL zawartości pakietu • Łączona ACL • Polityka kontroli dostępu - Mirroring - Limit prędkości - Redirect - QoS Remark • ACL do portu/VLAN
• 52, 53 W (110 V/50 Hz) (bez podłączonego urządzenia z obsługą PoE) • 485, 4 W (110 V/50 Hz) (podczas zasilania z mocą 384 W)
-
-
Nie
9 KB
Wewnętrzny
• Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji
-
-
104 Gb/s
• Interfejs graficzny GUI • Interfejs linii poleceń CLI przez port konsolowy i telnet • SNMP v1/v2c/v3 - Trap/Inform - RMON (grupy 1, 2, 3, 9) • Szablon SDM • Klient DHCP/BOOTP • LLDP/LLDP-MED 802.1ab • Automatyczna instalacja DHCP • Dual Image, Dual Configuration • Monitorowanie zużycia procesora • Diagnostyka kabli • EEE • Odzyskiwanie haseł • SNTP • Logi systemu
-
Nie, 3 wentylatory
-
-
-
-
-
-
• Wiązanie adresów IP, MAC i portów - DHCP Snooping - Inspekcja ARP - Ochrona źródłowego adresu IPv4 • Wiązanie adresów IPv6, MAC i portów - DHCPv6 Snooping - Wykrywanie ND - Ochrona źródłowego adresu IPv6 • Ochrona przed atakami DoS • Ochrona portów poprzez ich statyczną/dynamiczną konfigurację - Do 64 adresów MAC na port • Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s/wskaźnik) • Kontrola dostępu w oparciu o IP/port/MAC • Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC - Przydzielanie VLAN - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius • AAA (w tym TACACS+) • Izolacja portów • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2 • Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2
CE, FCC, RoHS
• IPv6 Dual IPv4/IPv6 • Multicast Listener Discovery (MLD) Snooping • ACL IPv6 • Interfejs IPv6 • Statyczny routing IPv6 • Funkcja neighbor discovery (ND) wykorzystywana przez węzły IPv6 • Path maximum transmission unit (MTU) discovery • ICMP v6 • TCP v6/UDP v6 • Zastosowania protokołu IPv6: - Klient DHCPv6 - Ping6 - Tracert6 - Telnet (v6) - SNMP IPv6 - SSH IPv6 - SSL IPv6 - Http/Https - TFTP IPv6
-
-
-
Możliwość montażu w szafie rackowej
Rack
440 × 330 × 44 mm (17, 3 × 13, 0 × 1, 7 cala)
100-240 V AC~50/60 Hz
-
TL-SG105E
TP-LINK
0 / 0
-
-
2K
Microsoft® Windows®
-
-
-
-
9, 62 BTU/h
5-12
Nie
Tak
5 portów RJ45 10/100/1000Mb/s Autonegocjacja/AUTO-MDI/MDIX
-
-
Jednoczesna obsługa do 32 VLAN (z 4000 identyfikatorów VLAN) MTU/Port/Tag VLAN
7, 4 Mp/s
TL-SG105E Kabel zasilający Instrukcja obsługi Gumowe nóżki
IGMP Snooping V1/V2/V3 Statyczna agregacja połączeń Mirroring portów Diagnostyka stanu kabli Zapobieganie pętlom
10Base-T: Kabel UTP kat. 3, 4 lub 5 (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m) 100Base-Tx: Kabel UTP kat. 5, lub 5e (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m) 1000Base-T: Kabel UTP kat. 5, 5e, 6 lub wyższej (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m)
IEEE 802.3, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3x, IEEE 802.1q, IEEE 802.1p
-
-
-
-
Obsługa priorytetowania w oparciu o port/kolejkowanie 802.1p Obsługa 4 kolejek priorytetowania Funkcja ograniczania prędkości dla każdego z portów Funkcja Storm Control
-
-
-
-
2, 82 W (220 V/50 Hz)
-
-
Nie
16 KB
Wewnętrzny
Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); Dopuszczalna wilgotność powietrza: 10%~90%, niekondensująca Dopuszczalna wilgotność przechowywania: 5%~90%, niekondensująca
-
-
-
-
-
Tak
1 Mb
Store-And-Forward
-
-
-
-
-
FCC, CE, RoHS
-
-
-
-
-
Desktop
100*98*25 mm (3, 9*3, 9*1, 0 cala)
Zewnętrzny zasilacz (moc wyjściowa: 5 V DC/0, 6 A)
-
TL-SG3452
TP-LINK
0 / 0
-
-
16 K
-
-
-
• 16 interfejsów IPv4/IPv6 • Routing statyczny - 48 tras statycznych • Statyczne wpisy ARP • 316 wpisów ARP • Proxy ARP • Gratuitous ARP • Serwer DHCP • DHCP Relay • DHCP L2 Relay
• Obsługa kontrolerów sprzętowych Omada (OC200/OC300), kontrolera programowego, kontrolera opartego na chmurze • Automatyczne wykrywanie urządzeń • Konfiguracje grupowe • Grupowe aktualizacje oprogramowania • Inteligentne monitorowanie stanu sieci • Ostrzeżenia o nietypowych zdarzeniach • Ujednolicony proces konfiguracji • Harmonogram restartu • Bezobsługowa konfiguracja ZTP*
111, 91 BTU/h (220 V / 50 Hz)
48-60
Nie
Tak
• 48 portów RJ45 10/100/1000 Mb/s • 4 gigabitowe sloty SFP • 1 port konsolowy RJ45 • 1 port konsolowy microUSB
-
-
• Grupy VLAN - Maks. 4K grup VLAN • Tagowanie 802.1Q VLAN • Adres MAC VLAN: 12 wpisów • Protokół VLAN • GVRP • VLAN VPN (QinQ) - QinQ oparty na portach - Selective QinQ • Głosowa sieć VLAN
77, 4 Mp/s
• Przełącznik TL-SG3452 • Przewód zasilający • Instrukcja instalacji • Zestaw montażowy • Gumowe nóżki
-
-
-
Bezobsługowa konfiguracja ZTP*, centralne zarządzanie w chmurze i inteligentne monitorowanie.
48 gigabitowych portów RJ45 i 4 gigabitowe sloty SFP przekładają się na połączenia o dużych prędkościach. .
-
-
• 8 kolejek priorytetowania • Obsługa priorytetowania 802.1p CoS/DSCP • Tryb harmonogramu priorytetowania: - SP (Strict Priority) - WRR (Weighted Round Robin) - SP+WRR • Kontrola przepustowości - Ograniczanie prędkości transferu w oparciu o port/przepływ danych • Płynniejsze działanie • Działania dla przepływów - Mirror (do obsługiwanego interfejsu) - Redirect (do obsługiwanego interfejsu) - Limit prędkości - QoS Remark
• Agregacja łączy - Statyczna agregacja łączy - LACP 802.3ad - Do 8 grup agregacji i do 8 portów na grupę • Protokół drzewa rozpinającego (STP) - STP 802.1D - RSTP 802.1w - MSTP 802.1s - Zabezpieczenia STP: ochrona TC, filtrowanie poprzez pakiety BPDU, ochrona BPDU, ochrona Root • Wykrywanie pętli zwrotnych - Oparte na portach - Oparte na VLAN • Kontrola przepływu - Kontrola przepływu 802.3x - Zapobieganie blokowaniu HOL • Mirroring - Port Mirroring - Mirroring procesora - Przesył One-to-One - Przesył Many-to-One - Port wejścia/wyjścia / obydwa porty
-
• Obsługa 511 grup IGMP (IPv4, IPv6) • IGMP Snooping - IGMP v1/v2/v3 Snooping - Fast Leave - IGMP Snooping Querier - Uwierzytelnianie IGMP • Uwierzytelnianie IGMP • MVR • MLD Snooping - MLD v1/v2 Snooping - Fast Leave - MLD Snooping Querier - Konfiguracja grupy statycznej - Ograniczone przekazywanie IP Multicast • Filtrowanie transmisji Multicast: 256 profili i 16 wpisów na profil
• Lista kontroli dostępu (ACL) oparta o czas • Adres MAC ACL - Źródłowy adres MAC - Docelowy adres MAC - ID sieci VLAN - User Priority - Ethertype • Adres IP ACL - Źródłowy adres IP - Docelowy adres IP - Fragment - Protokół IP - Flaga TCP - Port TCP/UDP - TOS DSCP/IP - User Priority • ACL IPv6 • ACL zawartości pakietu • Łączona ACL • Polityka kontroli dostępu - Mirroring - Limit prędkości - Redirect - QoS Remark • ACL do portu/VLAN
32, 8 W (220 V/ 50 Hz)
-
-
Nie
9 KB
Wewnętrzny
• Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji
-
-
104 Gb/s
• Interfejs graficzny GUI • Interfejs linii poleceń CLI przez port konsolowy i telnet • SNMP v1/v2c/v3 - Trap/Inform - RMON (grupy 1, 2, 3, 9) • Szablon SDM • Klient DHCP/BOOTP • LLDP/LLDP-MED 802.1ab • Automatyczna instalacja DHCP • Dual Image, Dual Configuration • Monitorowanie zużycia procesora • Diagnostyka kabli • EEE • Odzyskiwanie haseł • SNTP • Logi systemu
-
Tak
-
-
Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
QoS L2/L3/L4 i IGMP Snooping.
Sterowanie ruchem wewnętrznym daje możliwość efektywniejszego wykorzystania zasobów sieciowych.
Witryna, CLI (port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania.
• Wiązanie adresów IP, MAC i portów - DHCP Snooping - Inspekcja ARP - Ochrona źródłowego adresu IPv4 • Wiązanie adresów IPv6, MAC i portów - DHCPv6 Snooping - Wykrywanie ND - Ochrona źródłowego adresu IPv6 • Ochrona przed atakami DoS • Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację - Do 64 adresów MAC na port • Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s/wskaźnik) • Kontrola dostępu w oparciu o IP/port/MAC • Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC - Przydzielanie VLAN - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius • AAA (w tym TACACS+) • Izolacja portów • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2 • Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2
CE, FCC, RoHS
• IPv6 Dual IPv4/IPv6 • Multicast Listener Discovery (MLD) Snooping • ACL IPv6 • Interfejs IPv6 • Statyczny routing IPv6 • Funkcja neighbor discovery (ND) wykorzystywana przez węzły IPv6 • Path maximum transmission unit (MTU) discovery • ICMP v6 • TCP v6/UDP v6 • Zastosowania protokołu IPv6: - Klient DHCPv6 - Ping6 - Tracert6 - Telnet (v6) - SNMP IPv6 - SSH IPv6 - SSL IPv6 - Http/Https - TFTP IPv6
-
Wiązanie adresów IP, MAC i portów, ACL, Port Security, ochrona przed atakami DoS, Storm Control, DHCP Snooping, 802.1X, uwierzytelnianie poprzez serwer Radius i wiele więcej.
-
Możliwość montażu w szafie rack
Rack
440×220×44 mm (17, 3×8, 7×1, 7 cala)
100-240 V AC~50/60 Hz
-
TL-SG1016DE
TP-LINK
0 / 0
-
-
8K
Microsoft® Windows® do obsługi narzędzia konfiguracyjnego
-
-
-
-
34, 52 BTU/h
13-22
Nie
Tak
16 portów RJ45 10/100/1000 Mb/s Autonegocjacja/AUTO-MDI/MDIX
-
-
Jednoczesna obsługa do 32 VLAN (z 4000 identyfikatorów VLAN) MTU/Port/Tag VLAN
23, 8 Mp/s
TL-SG1016DE Kabel zasilający Instrukcja obsługi Płyta CD Elementy montażowe Gumowe nóżki
IGMP Snooping V1/V2/V3 Statyczna agregacja połączeń Mirroring portów Diagnostyka stanu kabli Zapobieganie pętlom
10Base-T: Kabel UTP kat. 3, 4 lub 5 (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m) 100Base-Tx: Kabel UTP kat. 5, lub 5e (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m) 1000Base-T: Kabel UTP kat. 5, 5e, 6 lub wyższej (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m)
IEEE 802.3i, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3x, IEEE 802.1q, IEEE 802.1p
-
-
-
-
Obsługa priorytetowania w oparciu o port/802.1p/DSCP Obsługa 4 kolejek priorytetowania Funkcja ograniczania prędkości transmisji dla każdego z portów Funkcja Storm Control
-
-
-
-
10, 22 W (220 V/50 Hz)
-
-
Nie
10 KB
Wewnętrzny
Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); Dopuszczalna wilgotność powietrza: 10%~90%, niekondensująca Dopuszczalna wilgotność przechowywania: 5%~90%, niekondensująca
-
-
32 Gb/s
-
-
Tak
4, 1 Mbit
Store-And-Forward
-
-
-
-
-
FCC, CE, RoHS
-
-
-
Nie
Do montażu w szafie rack
Rack
294*180*44 mm (11, 6*7, 1*1, 7 cala)
100-240 V AC, 50/60 Hz
-
TL-SG3452X
TP-LINK
0 / 0
-
-
-
-
L2/L3/L4 QoS i IGMP Snooping.
4× 10-cio Gigabitowe sloty SFP+ zapewniają wysoką przepustowość i możliwości przełączania.
-
-
-
48-60
Nie
Tak
-
-
-
-
-
-
-
-
-
Bezobsługowa konfiguracja ZTP*, centralne zarządzanie w chmurze i inteligentne monitorowanie.
48 gigabitowych portów RJ45 przekładają się na stabilne połączenia o dużych prędkościach.
Zarządzanie jest niezwykle wygodne dzięki dostępowi z chmury oraz łatwej w użytkowaniu aplikacji Omada.
-
-
-
-
-
-
-
-
-
Nie
-
Wewnętrzny
-
Umożliwia kierowanie ruchem sieciowych dla efektywnego wykorzystania zasobów sieciowych.
-
-
Web, CLI (Port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania
-
-
-
-
-
-
-
-
-
-
-
IP-MAC-Port Binding, ACL, Port Security, DoS Defend, Storm control, DHCP Snooping, 802.1X, Radius Authentication i wiele innych.
-
-
-
Rack
-
-
-
icon_viber icon_teleg icon_callback icon_email icon_mes icon_skype