0
0
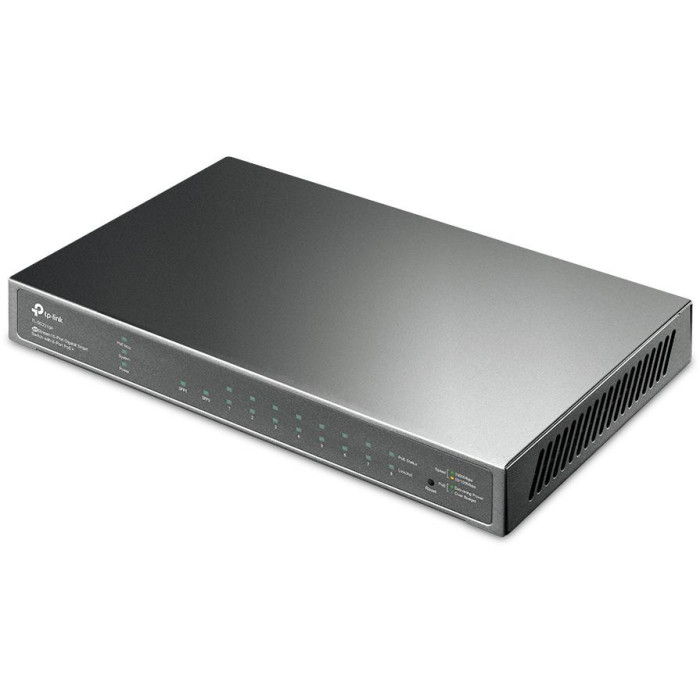
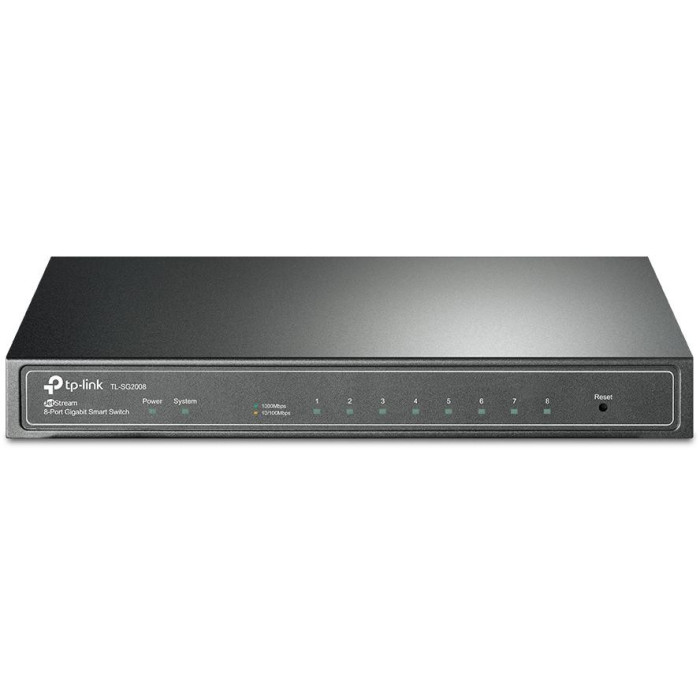
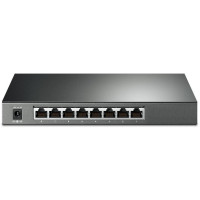
SWITCH TP-LINK TL-SG2008

SWITCH TP-LINK TL-SG2008

Brak w magazynie
Kod: TL-SG2008
Marka: TP-LINK
Nr artykułu: 28307
Waga: 0,93kg
359,00 zł Cena z VAT
Dostawa
InPost
InPost
Dostawa InPost
Zgodnie z cennikiem przewoźnika
Płatność

Opis SWITCH TP-LINK TL-SG2008

SWITCH TP-LINK TL-SG2008

Model: TL-SG2008

Najważniejsze cechy

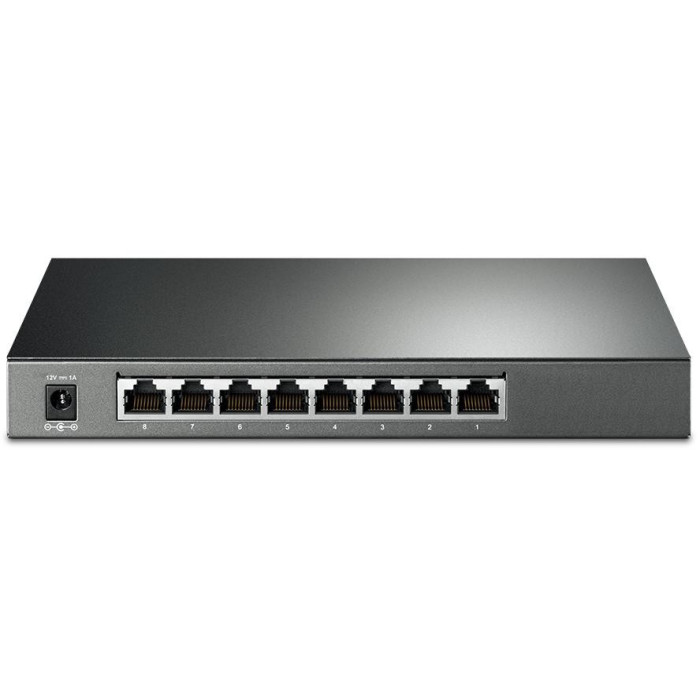
  • Porty gigabitowe: 8 gigabitowych portów RJ45 przekłada się na połączenia o dużych prędkościach.
  • Działanie zintegrowane z platformą Omada SDN: Bezobsługowa konfiguracja ZTP*, centralne zarządzanie w chmurze i inteligentne monitorowanie.
  • Centralne zarządzanie: Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
  • Niezawodne zabezpieczenia: VLAN 802.1Q, ACL, Port Security, Storm Control i wiele więcej.
  • Optymalizacja transmisji głosu i wideo: QoS L2/L3/L4 i IGMP Snooping.
  • Samodzielne zarządzanie: witryna/CLI, SNMP i RMON dają duże możliwości zarządzania.

Specyfikacja techniczna

CECHY SPRZĘTOWE
Standardy i protokołyIEEE 802.3i, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3ad, IEEE 802.3x, IEEE 802.1d, IEEE 802.1s, IEEE 802.1w, IEEE 802.1q, IEEE 802.1p, IEEE 802.1x
Porty8 portów RJ45 10/100/1000 Mb/s (Autonegocjacja/Auto MDI/MDI-X)
Okablowanie sieciowe• 10BASE-T: Kabel UTP kat. 3, 4 lub 5 (do 100m) • 100BASE-TX/1000Base-T: Kabel UTP kat. 5, 5e, lub wyższej (do 100 m)
BezwentylatorowyTak
Zasilanie• Zasilacz zewnętrzny 12 V DC/1 A • Zasilanie poprzez źródło PoE
Pobór mocy6,4 W (220 V/50 Hz)
Wymiary (S x G x W)209 × 126 × 26 mm (8,2 × 4,9 × 1,0 cal)
WYDAJNOŚĆ
Przepustowość16 Gb/s
Szybkość przekierowań pakietów11,9 Mp/s
Tablica adresów MAC8K
Ramki jumbo9 KB
FUNKCJE OPROGRAMOWANIA
Funkcja Quality of Service• Obsługa priorytetowania 802.1p CoS/DSCP • 8 kolejek priorytetowania • Tryb harmonogramu priorytetowania: - SP (Strict Priority) - WRR (Weighted Round Robin) • Konfiguracja wagi kolejek • Kontrola przepustowości - Ograniczanie prędkości transferu w oparciu o port/przepływ danych • Płynniejsze działanie • Storm Control - Wiele trybów kontroli (kb/s/wskaźnik) - Kontrola transmisji Broadcast/Multicast/Unknown-Unicast
Funkcje L2 i L2+• 16 interfejsów IP - Obsługa interfejsu IPv4/IPv6 • Routing statyczny - 32 trasy statyczne IPv4/IPv6 • Serwer DHCP • DHCP Relay - DHCP Interface Relay - DHCP VLAN Relay • DHCP L2 Relay • Wpisy statyczne ARP • Proxy ARP • Gratuitous ARP • Agregacja łączy - Statyczna agregacja łączy - Do 8 grup agregacji i do 8 portów na grupę - LACP 802.3ad • Protokół drzewa rozpinającego (STP) - STP 802.1D - RSTP 802.1w - MSTP 802.1s - Zabezpieczenia STP: ochrona TC, filtrowanie/ochrona poprzez pakiety BPDU, ochrona Root • Wykrywanie pętli zwrotnych • Kontrola przepływu - Kontrola przepływu 802.3x • Mirroring - Port Mirroring - Mirroring procesora - Przesył One-to-One - Przesył Many-to-One - W oparciu o przepływ - Port wejścia/wyjścia / obydwa porty • Device Link Detect Protocol (DLDP) • 802.1ab LLDP/ LLDP-MED
Sieci VLAN• Grupy VLAN - Maks. 4K grup VLAN • Tagowanie 802.1Q VLAN • Adres MAC VLAN • Protokół VLAN • GVRP • Głosowa sieć VLAN
Listy kontroli dostępu• Obsługa do 230 wpisów • Przedziały czasowe - Kwant czasu - Przedział czasowy w tygodniu - Uniwersalny przedział czasowy - Okres wakacji • Lista kontroli dostępu (ACL) oparta o czas • Adres MAC ACL - Źródłowy adres MAC - Docelowy adres MAC - ID sieci VLAN - User Priority - Ethertype • Adres IP ACL - Źródłowy adres IP - Docelowy adres IP - Protokół IP - Flaga TCP - Port źródłowy TCP/UDP - Port docelowy TCP/UDP - DSCP/TOS adresu IP • ACL IPv6 • Łączona ACL • Działania reguł - Zezwalaj/Odrzuć • Polityka kontroli dostępu - Mirror - Limit prędkości - Redirect - QoS Remark • Reguła wiązania ACL - Wiązanie portów - Wiązanie VLAN • Działania dla przepływów - Mirror (do obsługiwanego interfejsu) - Redirect (do obsługiwanego interfejsu) - Limit prędkości - QoS Remark
Bezpieczeństwo transmisji• AAA • Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC (Host) - Dostępne metody uwierzytelniania: PAP/EAP-MD5 - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius • Wiązanie adresów IP/IPv6 i MAC - 512 możliwych wpisów - DHCP Snooping - DHCPv6 Snooping - Inspekcja ARP - Wykrywanie ataków ND • Ochrona źródłowego adresu IP - 253 możliwych wpisów - Źródłowy adres IP + źródłowy adres MAC • Ochrona źródłowego adresu IPv6 - 183 możliwych wpisów - Źródłowy adres IPv6 + źródłowy adres MAC • Ochrona przed atakami DoS • Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację - Do 64 adresów MAC na port • Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s/wskaźnik) • Izolacja portów • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS1.2 • Bezpieczne zarządzanie poprzez CLI z szyfrowaniem SSHv1/SSHv2 • Kontrola dostępu w oparciu o IP/Port/MAC
Zarządzanie• Interfejs graficzny GUI • Interfejs linii poleceń CLI • SNMP v1/v2c/v3 • SNMP Trap/Inform • RMON (grupy 1, 2, 3, 9) • Szablon SDM • Klient DHCP/BOOTP • Dual Image, Dual Configuration • Monitorowanie zużycia procesora • Diagnostyka kabli • EEE • SNTP • Logi systemu
INNE
CertyfikatyCE, FCC, RoHS
Zawartość opakowania• TL-SG2008 • Zasilacz • Instrukcja instalacji • Gumowe nóżki
Wymagania systemoweMicrosoft® Windows® 98SE, NT, 2000, XP, Vista™ lub Windows 7, MAC® OS, NetWare®, UNIX® lub Linux.
Środowisko pracy• Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji


GPSR

  • Name: TP-Link Polska Sp. z o.o.
  • Email: Office.poland@tp-link.com
  • Street: Ożarowska 40/42
  • City: Duchnice
  • Post code: 05-850
  • Country: Polska
  • Phone: 34 387 29 92

Główne cechy SWITCH TP-LINK TL-SG2008

AVPGROUP
Bezpieczeństwo transmisji • AAA • Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC (Host) - Dostępne metody uwierzytelniania: PAP/EAP-MD5 - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius • Wiązanie adresów IP/IPv6 i MAC - 512 możliwych wpisów - DHCP Snooping - DHCPv6 Snooping - Inspekcja ARP - Wykrywanie ataków ND • Ochrona źródłowego adresu IP - 253 możliwych wpisów - Źródłowy adres IP + źródłowy adres MAC • Ochrona źródłowego adresu IPv6 - 183 możliwych wpisów - Źródłowy adres IPv6 + źródłowy adres MAC • Ochrona przed atakami DoS • Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację - Do 64 adresów MAC na port • Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s/wskaźnik) • Izolacja portów • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS1.2 • Bezpieczne zarządzanie poprzez CLI z szyfrowaniem SSHv1/SSHv2 • Kontrola dostępu w oparciu o IP/Port/MAC
Bezwentylatorowy Tak
Centralne zarządzanie Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
Certyfikaty CE, FCC, RoHS
Działanie zintegrowane z platformą Omada SDN Bezobsługowa konfiguracja ZTP*, centralne zarządzanie w chmurze i inteligentne monitorowanie.
Funkcja Quality of Service • Obsługa priorytetowania 802.1p CoS/DSCP • 8 kolejek priorytetowania • Tryb harmonogramu priorytetowania: - SP (Strict Priority) - WRR (Weighted Round Robin) • Konfiguracja wagi kolejek • Kontrola przepustowości - Ograniczanie prędkości transferu w oparciu o port/przepływ danych • Płynniejsze działanie • Storm Control - Wiele trybów kontroli (kb/s/wskaźnik) - Kontrola transmisji Broadcast/Multicast/Unknown-Unicast
Funkcje L2 i L2+ • 16 interfejsów IP - Obsługa interfejsu IPv4/IPv6 • Routing statyczny - 32 trasy statyczne IPv4/IPv6 • Serwer DHCP • DHCP Relay - DHCP Interface Relay - DHCP VLAN Relay • DHCP L2 Relay • Wpisy statyczne ARP • Proxy ARP • Gratuitous ARP • Agregacja łączy - Statyczna agregacja łączy - Do 8 grup agregacji i do 8 portów na grupę - LACP 802.3ad • Protokół drzewa rozpinającego (STP) - STP 802.1D - RSTP 802.1w - MSTP 802.1s - Zabezpieczenia STP: ochrona TC, filtrowanie/ochrona poprzez pakiety BPDU, ochrona Root • Wykrywanie pętli zwrotnych • Kontrola przepływu - Kontrola przepływu 802.3x • Mirroring - Port Mirroring - Mirroring procesora - Przesył One-to-One - Przesył Many-to-One - W oparciu o przepływ - Port wejścia/wyjścia / obydwa porty • Device Link Detect Protocol (DLDP) • 802.1ab LLDP/ LLDP-MED
Ilość portów switcha 23-32
Listy kontroli dostępu • Obsługa do 230 wpisów • Przedziały czasowe - Kwant czasu - Przedział czasowy w tygodniu - Uniwersalny przedział czasowy - Okres wakacji • Lista kontroli dostępu (ACL) oparta o czas • Adres MAC ACL - Źródłowy adres MAC - Docelowy adres MAC - ID sieci VLAN - User Priority - Ethertype • Adres IP ACL - Źródłowy adres IP - Docelowy adres IP - Protokół IP - Flaga TCP - Port źródłowy TCP/UDP - Port docelowy TCP/UDP - DSCP/TOS adresu IP • ACL IPv6 • Łączona ACL • Działania reguł - Zezwalaj/Odrzuć • Polityka kontroli dostępu - Mirror - Limit prędkości - Redirect - QoS Remark • Reguła wiązania ACL - Wiązanie portów - Wiązanie VLAN • Działania dla przepływów - Mirror (do obsługiwanego interfejsu) - Redirect (do obsługiwanego interfejsu) - Limit prędkości - QoS Remark
Niezawodne zabezpieczenia VLAN 802.1Q, ACL, Port Security, Storm Control i wiele więcej.
Obsługa PoE (Power over Ethernet) Nie
Obsługa VLAN Tak
Okablowanie sieciowe • 10BASE-T: Kabel UTP kat. 3, 4 lub 5 (do 100m) • 100BASE-TX/1000Base-T: Kabel UTP kat. 5, 5e, lub wyższej (do 100 m)
Optymalizacja transmisji głosu i wideo QoS L2/L3/L4 i IGMP Snooping.
Pobór mocy 6,4 W (220 V/50 Hz)
Porty 8 portów RJ45 10/100/1000 Mb/s (Autonegocjacja/Auto MDI/MDI-X)
Porty gigabitowe 8 gigabitowych portów RJ45 przekłada się na połączenia o dużych prędkościach.
Przemysłowy Nie
Przepustowość 16 Gb/s
Ramki jumbo 9 KB
Rodzaj obudowy Rack
Rodzaj switcha Wewnętrzny
Samodzielne zarządzanie witryna/CLI, SNMP i RMON dają duże możliwości zarządzania.
Sieci VLAN • Grupy VLAN - Maks. 4K grup VLAN • Tagowanie 802.1Q VLAN • Adres MAC VLAN • Protokół VLAN • GVRP • Głosowa sieć VLAN
Środowisko pracy • Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji
Standardy i protokoły IEEE 802.3i, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3ad, IEEE 802.3x, IEEE 802.1d, IEEE 802.1s, IEEE 802.1w, IEEE 802.1q, IEEE 802.1p, IEEE 802.1x
Szybkość przekierowań pakietów 11,9 Mp/s
Tablica adresów MAC 8K
Wymagania systemowe Microsoft® Windows® 98SE, NT, 2000, XP, Vista™ lub Windows 7, MAC® OS, NetWare®, UNIX® lub Linux.
Wymiary (S x G x W) 209 × 126 × 26 mm (8,2 × 4,9 × 1,0 cal)
Zarządzanie • Interfejs graficzny GUI • Interfejs linii poleceń CLI • SNMP v1/v2c/v3 • SNMP Trap/Inform • RMON (grupy 1, 2, 3, 9) • Szablon SDM • Klient DHCP/BOOTP • Dual Image, Dual Configuration • Monitorowanie zużycia procesora • Diagnostyka kabli • EEE • SNTP • Logi systemu
Zasilanie • Zasilacz zewnętrzny 12 V DC/1 A • Zasilanie poprzez źródło PoE
Zawartość opakowania • TL-SG2008 • Zasilacz • Instrukcja instalacji • Gumowe nóżki

Opinie o SWITCH TP-LINK TL-SG2008

0
0
0
0%
0
0%
0
0%
0
0%
0
0%

Jeszcze brak opinii na temat tego produktu
Pytania i odpowiedzi (FAQ) SWITCH TP-LINK TL-SG2008

Brak pytań dotyczących tego produktu.
SWITCH TP-LINK TL-SG2008
Kod: TL-SG2008
Brak w magazynie
359,00 zł
Porównanie produktów
Model
TL-SG2008
Marka
TP-LINK
Ocena
0 / 0
Bezpieczeństwo transmisji
• AAA • Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC (Host) - Dostępne metody uwierzytelniania: PAP/EAP-MD5 - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius • Wiązanie adresów IP/IPv6 i MAC - 512 możliwych wpisów - DHCP Snooping - DHCPv6 Snooping - Inspekcja ARP - Wykrywanie ataków ND • Ochrona źródłowego adresu IP - 253 możliwych wpisów - Źródłowy adres IP + źródłowy adres MAC • Ochrona źródłowego adresu IPv6 - 183 możliwych wpisów - Źródłowy adres IPv6 + źródłowy adres MAC • Ochrona przed atakami DoS • Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację - Do 64 adresów MAC na port • Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s/wskaźnik) • Izolacja portów • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS1.2 • Bezpieczne zarządzanie poprzez CLI z szyfrowaniem SSHv1/SSHv2 • Kontrola dostępu w oparciu o IP/Port/MAC
Bezwentylatorowy
Tak
Centralne zarządzanie
Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
Certyfikaty
CE, FCC, RoHS
Działanie zintegrowane z platformą Omada SDN
Bezobsługowa konfiguracja ZTP*, centralne zarządzanie w chmurze i inteligentne monitorowanie.
Funkcja Quality of Service
• Obsługa priorytetowania 802.1p CoS/DSCP • 8 kolejek priorytetowania • Tryb harmonogramu priorytetowania: - SP (Strict Priority) - WRR (Weighted Round Robin) • Konfiguracja wagi kolejek • Kontrola przepustowości - Ograniczanie prędkości transferu w oparciu o port/przepływ danych • Płynniejsze działanie • Storm Control - Wiele trybów kontroli (kb/s/wskaźnik) - Kontrola transmisji Broadcast/Multicast/Unknown-Unicast
Funkcje L2 i L2+
• 16 interfejsów IP - Obsługa interfejsu IPv4/IPv6 • Routing statyczny - 32 trasy statyczne IPv4/IPv6 • Serwer DHCP • DHCP Relay - DHCP Interface Relay - DHCP VLAN Relay • DHCP L2 Relay • Wpisy statyczne ARP • Proxy ARP • Gratuitous ARP • Agregacja łączy - Statyczna agregacja łączy - Do 8 grup agregacji i do 8 portów na grupę - LACP 802.3ad • Protokół drzewa rozpinającego (STP) - STP 802.1D - RSTP 802.1w - MSTP 802.1s - Zabezpieczenia STP: ochrona TC, filtrowanie/ochrona poprzez pakiety BPDU, ochrona Root • Wykrywanie pętli zwrotnych • Kontrola przepływu - Kontrola przepływu 802.3x • Mirroring - Port Mirroring - Mirroring procesora - Przesył One-to-One - Przesył Many-to-One - W oparciu o przepływ - Port wejścia/wyjścia / obydwa porty • Device Link Detect Protocol (DLDP) • 802.1ab LLDP/ LLDP-MED
Ilość portów switcha
23-32
Listy kontroli dostępu
• Obsługa do 230 wpisów • Przedziały czasowe - Kwant czasu - Przedział czasowy w tygodniu - Uniwersalny przedział czasowy - Okres wakacji • Lista kontroli dostępu (ACL) oparta o czas • Adres MAC ACL - Źródłowy adres MAC - Docelowy adres MAC - ID sieci VLAN - User Priority - Ethertype • Adres IP ACL - Źródłowy adres IP - Docelowy adres IP - Protokół IP - Flaga TCP - Port źródłowy TCP/UDP - Port docelowy TCP/UDP - DSCP/TOS adresu IP • ACL IPv6 • Łączona ACL • Działania reguł - Zezwalaj/Odrzuć • Polityka kontroli dostępu - Mirror - Limit prędkości - Redirect - QoS Remark • Reguła wiązania ACL - Wiązanie portów - Wiązanie VLAN • Działania dla przepływów - Mirror (do obsługiwanego interfejsu) - Redirect (do obsługiwanego interfejsu) - Limit prędkości - QoS Remark
Niezawodne zabezpieczenia
VLAN 802.1Q, ACL, Port Security, Storm Control i wiele więcej.
Obsługa PoE (Power over Ethernet)
Nie
Obsługa VLAN
Tak
Okablowanie sieciowe
• 10BASE-T: Kabel UTP kat. 3, 4 lub 5 (do 100m) • 100BASE-TX/1000Base-T: Kabel UTP kat. 5, 5e, lub wyższej (do 100 m)
Optymalizacja transmisji głosu i wideo
QoS L2/L3/L4 i IGMP Snooping.
Pobór mocy
6,4 W (220 V/50 Hz)
Porty
8 portów RJ45 10/100/1000 Mb/s (Autonegocjacja/Auto MDI/MDI-X)
Porty gigabitowe
8 gigabitowych portów RJ45 przekłada się na połączenia o dużych prędkościach.
Przemysłowy
Nie
Przepustowość
16 Gb/s
Ramki jumbo
9 KB
Rodzaj obudowy
Rack
Rodzaj switcha
Wewnętrzny
Samodzielne zarządzanie
witryna/CLI, SNMP i RMON dają duże możliwości zarządzania.
Sieci VLAN
• Grupy VLAN - Maks. 4K grup VLAN • Tagowanie 802.1Q VLAN • Adres MAC VLAN • Protokół VLAN • GVRP • Głosowa sieć VLAN
Środowisko pracy
• Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji
Standardy i protokoły
IEEE 802.3i, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3ad, IEEE 802.3x, IEEE 802.1d, IEEE 802.1s, IEEE 802.1w, IEEE 802.1q, IEEE 802.1p, IEEE 802.1x
Szybkość przekierowań pakietów
11,9 Mp/s
Tablica adresów MAC
8K
Wymagania systemowe
Microsoft® Windows® 98SE, NT, 2000, XP, Vista™ lub Windows 7, MAC® OS, NetWare®, UNIX® lub Linux.
Wymiary (S x G x W)
209 × 126 × 26 mm (8,2 × 4,9 × 1,0 cal)
Zarządzanie
• Interfejs graficzny GUI • Interfejs linii poleceń CLI • SNMP v1/v2c/v3 • SNMP Trap/Inform • RMON (grupy 1, 2, 3, 9) • Szablon SDM • Klient DHCP/BOOTP • Dual Image, Dual Configuration • Monitorowanie zużycia procesora • Diagnostyka kabli • EEE • SNTP • Logi systemu
Zasilanie
• Zasilacz zewnętrzny 12 V DC/1 A • Zasilanie poprzez źródło PoE
Zawartość opakowania
• TL-SG2008 • Zasilacz • Instrukcja instalacji • Gumowe nóżki
Tablica adresów Mac
-
Wymagania systemowe
-
Optymalizacja aplikacji Głosowych i Wideo
-
Cechy przełącznika L3
-
Funkcje zaawansowane
-
Ilość generowanego ciepła
-
Ilość portów switcha
-
Obsługa PoE (Power over Ethernet)
-
Obsługa VLAN
-
Porty
-
Porty PoE (RJ45)
-
Sieci VLAN
-
Szybkość przekierowań pakietów
-
Zawartość opakowania
-
Cechy przełącznika warstwy 2
-
Okablowanie sieciowe
-
Standardy i protokoły
-
Działanie zintegrowane z platformą Omada SDN
-
Gigabitowe Porty
-
Błyskawiczna łączność 10G
-
Scentralizowane zarządzanie
-
Bezwentylatorowy
-
Funkcja Quality of Service
-
Funkcje L2 i L2+
-
L2 Multicast
-
Listy kontroli dostępu
-
Maks. zużycie energii
-
Przemysłowy
-
Ramki jumbo
-
Rodzaj switcha
-
Środowisko pracy
-
Wydajność przełączania
-
Zarządzanie
-
Bufor pakietów
-
Metoda transmisji
-
Centralne zarządzanie
-
Optymalizacja transmisji głosu i wideo
-
Routing statyczny
-
Samodzielne zarządzanie
-
Statyczny Routing
-
Bezpieczeństwo transmisji
-
Certyfikaty
-
IPv6
-
Niezawodne zabezpieczenia
-
Zabezpieczenia fizyczne
-
Silne strategie zabezpieczeń
-
Montaż
-
Rodzaj obudowy
-
Wymiary (S x G x W)
-
Zasilanie
-
TL-SG3452P
TP-LINK
0 / 0
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
16 K
-
-
• 16 interfejsów IPv4/IPv6 • Routing statyczny - 48 tras statycznych • Statyczne wpisy ARP • 316 wpisów ARP • Proxy ARP • Gratuitous ARP • Serwer DHCP • DHCP Relay • DHCP L2 Relay
• Obsługa kontrolerów sprzętowych Omada (OC200/OC300), kontrolera programowego, kontrolera opartego na chmurze • Automatyczne wykrywanie urządzeń • Konfiguracje grupowe • Grupowe aktualizacje oprogramowania • Inteligentne monitorowanie stanu sieci • Ostrzeżenia o nietypowych zdarzeniach • Ujednolicony proces konfiguracji • Harmonogram restartu • Bezobsługowa konfiguracja ZTP**
• 179, 13 BTU/h (bez podłączonego urządzenia z obsługą PoE) • 1656, 19 BTU/h (podczas zasilania z mocą 384 W)
48-60
Tak
Tak
• 48 portów RJ45 10/100/1000 Mb/s • 4 gigabitowe sloty SFP • 1 port konsolowy RJ45 • 1 port konsolowy micro-USB
• Standardy: 802.3af/at • Porty PoE+: 48 portów, do 30 W na każdym porcie • Zasilanie: 384 W
• Grupy VLAN - Maks. 4K grup VLAN • Tagowanie 802.1Q VLAN • Adres MAC VLAN: 12 wpisów • Protokół VLAN • GVRP • VLAN VPN (QinQ) - QinQ oparty na portach - Selective QinQ • Głosowa sieć VLAN
77, 4 Mp/s
• Przełącznik TL-SG3452P • Przewód zasilający • Instrukcja instalacji • Zestaw montażowy • Gumowe nóżki
-
-
-
-
-
-
-
Nie, 3 wentylatory
• 8 kolejek priorytetowania • Obsługa priorytetowania 802.1p CoS/DSCP • Tryb harmonogramu priorytetowania: - SP (Strict Priority) - WRR (Weighted Round Robin) - SP+WRR • Kontrola przepustowości - Ograniczanie prędkości transferu w oparciu o port/przepływ danych • Płynniejsze działanie • Działania dla przepływów - Mirror (do obsługiwanego interfejsu) - Redirect (do obsługiwanego interfejsu) - Limit prędkości - QoS Remark
• Agregacja łączy - Statyczna agregacja łączy - LACP 802.3ad - Do 8 grup agregacji i do 8 portów na grupę • Protokół drzewa rozpinającego (STP) - STP 802.1D - RSTP 802.1w - MSTP 802.1s - Zabezpieczenia STP: ochrona TC, filtrowanie poprzez pakiety BPDU, ochrona BPDU, ochrona Root • Wykrywanie pętli zwrotnych - Oparte na portach - Oparte na VLAN • Kontrola przepływu - Kontrola przepływu 802.3x - Zapobieganie blokowaniu HOL • Mirroring - Port Mirroring - Mirroring procesora - Przesył One-to-One - Przesył Many-to-One - Port wejścia/wyjścia / obydwa porty
• Obsługa 511 grup IGMP (IPv4, IPv6) • IGMP Snooping - IGMP v1/v2/v3 Snooping - Fast Leave - IGMP Snooping Querier - Uwierzytelnianie IGMP • Uwierzytelnianie IGMP • MVR • MLD Snooping - MLD v1/v2 Snooping - Fast Leave - MLD Snooping Querier - Konfiguracja grupy statycznej - Ograniczone przekazywanie IP Multicast • Filtrowanie transmisji Multicast: 256 profili i 16 wpisów na profil
• Lista kontroli dostępu (ACL) oparta na czasie • Adres MAC ACL - Źródłowy adres MAC - Docelowy adres MAC - ID sieci VLAN - User Priority - Ethertype • Adres IP ACL - Źródłowy adres IP - Docelowy adres IP - Fragment - Protokół IP - Flaga TCP - Port TCP/UDP - TOS DSCP/IP - User Priority • ACL IPv6 • ACL zawartości pakietu • Łączona ACL • Polityka kontroli dostępu - Mirroring - Limit prędkości - Redirect - QoS Remark • ACL do portu/VLAN
• 52, 53 W (110 V/50 Hz) (bez podłączonego urządzenia z obsługą PoE) • 485, 4 W (110 V/50 Hz) (podczas zasilania z mocą 384 W)
Nie
9 KB
Wewnętrzny
• Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji
104 Gb/s
• Interfejs graficzny GUI • Interfejs linii poleceń CLI przez port konsolowy i telnet • SNMP v1/v2c/v3 - Trap/Inform - RMON (grupy 1, 2, 3, 9) • Szablon SDM • Klient DHCP/BOOTP • LLDP/LLDP-MED 802.1ab • Automatyczna instalacja DHCP • Dual Image, Dual Configuration • Monitorowanie zużycia procesora • Diagnostyka kabli • EEE • Odzyskiwanie haseł • SNTP • Logi systemu
-
-
-
-
-
-
-
• Wiązanie adresów IP, MAC i portów - DHCP Snooping - Inspekcja ARP - Ochrona źródłowego adresu IPv4 • Wiązanie adresów IPv6, MAC i portów - DHCPv6 Snooping - Wykrywanie ND - Ochrona źródłowego adresu IPv6 • Ochrona przed atakami DoS • Ochrona portów poprzez ich statyczną/dynamiczną konfigurację - Do 64 adresów MAC na port • Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s/wskaźnik) • Kontrola dostępu w oparciu o IP/port/MAC • Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC - Przydzielanie VLAN - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius • AAA (w tym TACACS+) • Izolacja portów • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2 • Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2
CE, FCC, RoHS
• IPv6 Dual IPv4/IPv6 • Multicast Listener Discovery (MLD) Snooping • ACL IPv6 • Interfejs IPv6 • Statyczny routing IPv6 • Funkcja neighbor discovery (ND) wykorzystywana przez węzły IPv6 • Path maximum transmission unit (MTU) discovery • ICMP v6 • TCP v6/UDP v6 • Zastosowania protokołu IPv6: - Klient DHCPv6 - Ping6 - Tracert6 - Telnet (v6) - SNMP IPv6 - SSH IPv6 - SSL IPv6 - Http/Https - TFTP IPv6
-
-
-
Możliwość montażu w szafie rackowej
Rack
440 × 330 × 44 mm (17, 3 × 13, 0 × 1, 7 cala)
100-240 V AC~50/60 Hz
TL-SG105E
TP-LINK
0 / 0
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
2K
Microsoft® Windows®
-
-
-
9, 62 BTU/h
5-12
Nie
Tak
5 portów RJ45 10/100/1000Mb/s Autonegocjacja/AUTO-MDI/MDIX
-
Jednoczesna obsługa do 32 VLAN (z 4000 identyfikatorów VLAN) MTU/Port/Tag VLAN
7, 4 Mp/s
TL-SG105E Kabel zasilający Instrukcja obsługi Gumowe nóżki
IGMP Snooping V1/V2/V3 Statyczna agregacja połączeń Mirroring portów Diagnostyka stanu kabli Zapobieganie pętlom
10Base-T: Kabel UTP kat. 3, 4 lub 5 (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m) 100Base-Tx: Kabel UTP kat. 5, lub 5e (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m) 1000Base-T: Kabel UTP kat. 5, 5e, 6 lub wyższej (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m)
IEEE 802.3, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3x, IEEE 802.1q, IEEE 802.1p
-
-
-
-
Tak
Obsługa priorytetowania w oparciu o port/kolejkowanie 802.1p Obsługa 4 kolejek priorytetowania Funkcja ograniczania prędkości dla każdego z portów Funkcja Storm Control
-
-
-
2, 82 W (220 V/50 Hz)
Nie
16 KB
Wewnętrzny
Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); Dopuszczalna wilgotność powietrza: 10%~90%, niekondensująca Dopuszczalna wilgotność przechowywania: 5%~90%, niekondensująca
-
-
1 Mb
Store-And-Forward
-
-
-
-
-
-
FCC, CE, RoHS
-
-
-
-
-
Desktop
100*98*25 mm (3, 9*3, 9*1, 0 cala)
Zewnętrzny zasilacz (moc wyjściowa: 5 V DC/0, 6 A)
TL-SG3452
TP-LINK
0 / 0
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
16 K
-
-
• 16 interfejsów IPv4/IPv6 • Routing statyczny - 48 tras statycznych • Statyczne wpisy ARP • 316 wpisów ARP • Proxy ARP • Gratuitous ARP • Serwer DHCP • DHCP Relay • DHCP L2 Relay
• Obsługa kontrolerów sprzętowych Omada (OC200/OC300), kontrolera programowego, kontrolera opartego na chmurze • Automatyczne wykrywanie urządzeń • Konfiguracje grupowe • Grupowe aktualizacje oprogramowania • Inteligentne monitorowanie stanu sieci • Ostrzeżenia o nietypowych zdarzeniach • Ujednolicony proces konfiguracji • Harmonogram restartu • Bezobsługowa konfiguracja ZTP*
111, 91 BTU/h (220 V / 50 Hz)
48-60
Nie
Tak
• 48 portów RJ45 10/100/1000 Mb/s • 4 gigabitowe sloty SFP • 1 port konsolowy RJ45 • 1 port konsolowy microUSB
-
• Grupy VLAN - Maks. 4K grup VLAN • Tagowanie 802.1Q VLAN • Adres MAC VLAN: 12 wpisów • Protokół VLAN • GVRP • VLAN VPN (QinQ) - QinQ oparty na portach - Selective QinQ • Głosowa sieć VLAN
77, 4 Mp/s
• Przełącznik TL-SG3452 • Przewód zasilający • Instrukcja instalacji • Zestaw montażowy • Gumowe nóżki
-
-
-
Bezobsługowa konfiguracja ZTP*, centralne zarządzanie w chmurze i inteligentne monitorowanie.
48 gigabitowych portów RJ45 i 4 gigabitowe sloty SFP przekładają się na połączenia o dużych prędkościach. .
-
-
Tak
• 8 kolejek priorytetowania • Obsługa priorytetowania 802.1p CoS/DSCP • Tryb harmonogramu priorytetowania: - SP (Strict Priority) - WRR (Weighted Round Robin) - SP+WRR • Kontrola przepustowości - Ograniczanie prędkości transferu w oparciu o port/przepływ danych • Płynniejsze działanie • Działania dla przepływów - Mirror (do obsługiwanego interfejsu) - Redirect (do obsługiwanego interfejsu) - Limit prędkości - QoS Remark
• Agregacja łączy - Statyczna agregacja łączy - LACP 802.3ad - Do 8 grup agregacji i do 8 portów na grupę • Protokół drzewa rozpinającego (STP) - STP 802.1D - RSTP 802.1w - MSTP 802.1s - Zabezpieczenia STP: ochrona TC, filtrowanie poprzez pakiety BPDU, ochrona BPDU, ochrona Root • Wykrywanie pętli zwrotnych - Oparte na portach - Oparte na VLAN • Kontrola przepływu - Kontrola przepływu 802.3x - Zapobieganie blokowaniu HOL • Mirroring - Port Mirroring - Mirroring procesora - Przesył One-to-One - Przesył Many-to-One - Port wejścia/wyjścia / obydwa porty
• Obsługa 511 grup IGMP (IPv4, IPv6) • IGMP Snooping - IGMP v1/v2/v3 Snooping - Fast Leave - IGMP Snooping Querier - Uwierzytelnianie IGMP • Uwierzytelnianie IGMP • MVR • MLD Snooping - MLD v1/v2 Snooping - Fast Leave - MLD Snooping Querier - Konfiguracja grupy statycznej - Ograniczone przekazywanie IP Multicast • Filtrowanie transmisji Multicast: 256 profili i 16 wpisów na profil
• Lista kontroli dostępu (ACL) oparta o czas • Adres MAC ACL - Źródłowy adres MAC - Docelowy adres MAC - ID sieci VLAN - User Priority - Ethertype • Adres IP ACL - Źródłowy adres IP - Docelowy adres IP - Fragment - Protokół IP - Flaga TCP - Port TCP/UDP - TOS DSCP/IP - User Priority • ACL IPv6 • ACL zawartości pakietu • Łączona ACL • Polityka kontroli dostępu - Mirroring - Limit prędkości - Redirect - QoS Remark • ACL do portu/VLAN
32, 8 W (220 V/ 50 Hz)
Nie
9 KB
Wewnętrzny
• Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji
104 Gb/s
• Interfejs graficzny GUI • Interfejs linii poleceń CLI przez port konsolowy i telnet • SNMP v1/v2c/v3 - Trap/Inform - RMON (grupy 1, 2, 3, 9) • Szablon SDM • Klient DHCP/BOOTP • LLDP/LLDP-MED 802.1ab • Automatyczna instalacja DHCP • Dual Image, Dual Configuration • Monitorowanie zużycia procesora • Diagnostyka kabli • EEE • Odzyskiwanie haseł • SNTP • Logi systemu
-
-
Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
QoS L2/L3/L4 i IGMP Snooping.
Sterowanie ruchem wewnętrznym daje możliwość efektywniejszego wykorzystania zasobów sieciowych.
Witryna, CLI (port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania.
-
• Wiązanie adresów IP, MAC i portów - DHCP Snooping - Inspekcja ARP - Ochrona źródłowego adresu IPv4 • Wiązanie adresów IPv6, MAC i portów - DHCPv6 Snooping - Wykrywanie ND - Ochrona źródłowego adresu IPv6 • Ochrona przed atakami DoS • Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację - Do 64 adresów MAC na port • Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s/wskaźnik) • Kontrola dostępu w oparciu o IP/port/MAC • Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC - Przydzielanie VLAN - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius • AAA (w tym TACACS+) • Izolacja portów • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2 • Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2
CE, FCC, RoHS
• IPv6 Dual IPv4/IPv6 • Multicast Listener Discovery (MLD) Snooping • ACL IPv6 • Interfejs IPv6 • Statyczny routing IPv6 • Funkcja neighbor discovery (ND) wykorzystywana przez węzły IPv6 • Path maximum transmission unit (MTU) discovery • ICMP v6 • TCP v6/UDP v6 • Zastosowania protokołu IPv6: - Klient DHCPv6 - Ping6 - Tracert6 - Telnet (v6) - SNMP IPv6 - SSH IPv6 - SSL IPv6 - Http/Https - TFTP IPv6
Wiązanie adresów IP, MAC i portów, ACL, Port Security, ochrona przed atakami DoS, Storm Control, DHCP Snooping, 802.1X, uwierzytelnianie poprzez serwer Radius i wiele więcej.
-
-
Możliwość montażu w szafie rack
Rack
440×220×44 mm (17, 3×8, 7×1, 7 cala)
100-240 V AC~50/60 Hz
TL-SG1016DE
TP-LINK
0 / 0
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
8K
Microsoft® Windows® do obsługi narzędzia konfiguracyjnego
-
-
-
34, 52 BTU/h
13-22
Nie
Tak
16 portów RJ45 10/100/1000 Mb/s Autonegocjacja/AUTO-MDI/MDIX
-
Jednoczesna obsługa do 32 VLAN (z 4000 identyfikatorów VLAN) MTU/Port/Tag VLAN
23, 8 Mp/s
TL-SG1016DE Kabel zasilający Instrukcja obsługi Płyta CD Elementy montażowe Gumowe nóżki
IGMP Snooping V1/V2/V3 Statyczna agregacja połączeń Mirroring portów Diagnostyka stanu kabli Zapobieganie pętlom
10Base-T: Kabel UTP kat. 3, 4 lub 5 (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m) 100Base-Tx: Kabel UTP kat. 5, lub 5e (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m) 1000Base-T: Kabel UTP kat. 5, 5e, 6 lub wyższej (do 100m) Kabel STP EIA/TIA-568 100Ω (do 100m)
IEEE 802.3i, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3x, IEEE 802.1q, IEEE 802.1p
-
-
-
-
Tak
Obsługa priorytetowania w oparciu o port/802.1p/DSCP Obsługa 4 kolejek priorytetowania Funkcja ograniczania prędkości transmisji dla każdego z portów Funkcja Storm Control
-
-
-
10, 22 W (220 V/50 Hz)
Nie
10 KB
Wewnętrzny
Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); Dopuszczalna wilgotność powietrza: 10%~90%, niekondensująca Dopuszczalna wilgotność przechowywania: 5%~90%, niekondensująca
32 Gb/s
-
4, 1 Mbit
Store-And-Forward
-
-
-
-
-
-
FCC, CE, RoHS
-
-
Nie
-
Do montażu w szafie rack
Rack
294*180*44 mm (11, 6*7, 1*1, 7 cala)
100-240 V AC, 50/60 Hz
TL-SG3452X
TP-LINK
0 / 0
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
-
L2/L3/L4 QoS i IGMP Snooping.
-
-
-
48-60
Nie
Tak
-
-
-
-
-
-
-
-
Bezobsługowa konfiguracja ZTP*, centralne zarządzanie w chmurze i inteligentne monitorowanie.
48 gigabitowych portów RJ45 przekładają się na stabilne połączenia o dużych prędkościach.
4× 10-cio Gigabitowe sloty SFP+ zapewniają wysoką przepustowość i możliwości przełączania.
Zarządzanie jest niezwykle wygodne dzięki dostępowi z chmury oraz łatwej w użytkowaniu aplikacji Omada.
-
-
-
-
-
-
Nie
-
Wewnętrzny
-
-
Web, CLI (Port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania
-
-
-
-
-
-
Umożliwia kierowanie ruchem sieciowych dla efektywnego wykorzystania zasobów sieciowych.
-
-
-
-
-
IP-MAC-Port Binding, ACL, Port Security, DoS Defend, Storm control, DHCP Snooping, 802.1X, Radius Authentication i wiele innych.
-
Rack
-
-
icon_viber icon_teleg icon_callback icon_email icon_mes icon_skype